Kiri 是一个用 Rust 编写、兼容 Docker Engine API 的新型容器引擎。测试中,它在 2 vCPU 的 Ubuntu 虚拟机上启动 Alpine 容器的平均耗时为 69.5 ms,约为同规格 Docker CE 的 1/5;守护进程空闲时仅占用 3.6 MB 内存,而 dockerd 与 containerd 合计占用 137 MB。
不过,速度不能掩盖成熟度问题。Kiri 的 Linux 代码发布仅两周,安装后服务不会自动启动;Rocky Linux 上完整 RPM 包依赖 EPEL;容器在 SELinux 下以非受限类型运行;同一主机运行 Docker CE 时,Kiri 容器流量会被静默丢弃,必须补充两条 iptables 规则。此外,Kiri 更准确的定位是 Docker API 引擎,而不是 Kubernetes 可直接使用的 CRI 运行时。
本文给出 Kiri 0.2.1 与 Docker CE、Podman、containerd 的实测结果、测试方法,以及 Ubuntu 26.04 和 Rocky Linux 10 的完整安装步骤。
基准测试结果
四个引擎分别在独立且规格相同的新 Ubuntu 26.04 虚拟机上测试,使用相同镜像和同一套测试脚本。除特殊说明外,每项数值越低越好。
| 测量项 | Kiri 0.2.1 | Docker CE 29.9.3 | Podman 5.7.0 | containerd 2.2.2(ctr) |
|---|---|---|---|---|
run --rm alpine:3.22 true,热启动,20 次平均 |
69.5 ms ± 5.8 | 349.2 ms ± 10.7 | 169.0 ms ± 5.9 | 155.4 ms ± 5.4 |
| 同一命令,冷启动,5 次中位数 | 341 ms | 767 ms | 513 ms | 551 ms |
compose up -d,nginx 与 redis,5 次中位数 |
175 ms | 708 ms | 938 ms | 不支持 |
--no-cache 镜像构建,3 次中位数 |
2,035 ms | 1,953 ms | 1,674 ms | 不支持 |
| 引擎空闲内存 | 3.6 MB | 137.3 MB | 无守护进程 | 44.2 MB |
| 运行一个 nginx 容器时的引擎内存 | 5.4 MB | 151.1 MB | conmon 2.5 MB + pasta 17.0 MB | 57.0 MB |
| 三次构建后的引擎内存 | 82.0 MB(其中 BuildKit 72.4 MB) | 160.4 MB | 无守护进程 | 不支持 |
三个结果需要额外说明:
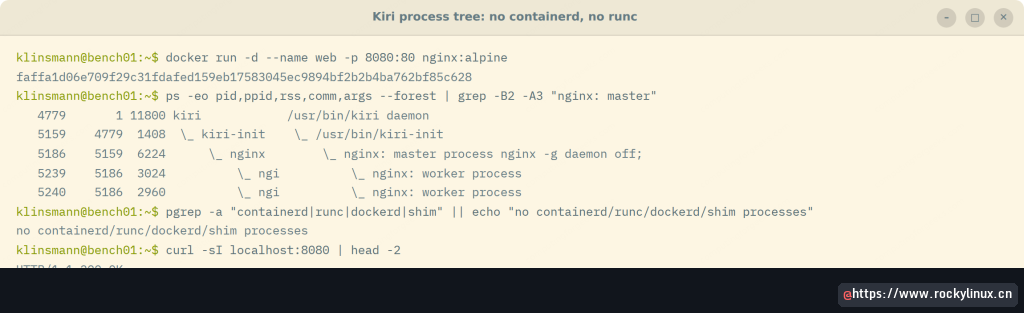
- 热启动为 Docker 的 5 倍。 Kiri 为每个容器创建一个小型
kiri-init进程,不经过 dockerd、containerd、shim 和 runc。20 次测试的波动范围为 61.0~81.9 ms。 - Compose 启动为 Docker 的 4 倍。 每种引擎第一次
compose up都更慢:Kiri 为 451 ms,Docker 为 1,060 ms。Docker 虚拟机第一次测试还包含了未预拉取的 nginx 镜像。中位数吸收了首轮偏差。 - 构建速度最慢。 Kiri 没有内置 BuildKit,首次 buildx 构建会启动
moby/buildkit容器,耗时 4,650 ms,并留下约 72.4 MB 常驻进程。3.6 MB 的空闲内存只适用于从未构建镜像的主机。
项目方自己的基准页使用 Apple M3 Max 和早期 Kiri 版本,显示 22 ms 对 Docker Desktop 178 ms;Windows 早期版本为 78 ms 对 491 ms。那些表格不覆盖原生 Linux 主机,也不能与本文的数据直接比较。
测试方法
测试使用四台 Google Cloud n2-standard-2 虚拟机,每台 2 vCPU、7.7 GiB 内存,运行 Ubuntu 26.04.1 和 Linux 7.0 内核。每种引擎独占一台虚拟机,避免残留状态影响后续测试。脚本先进行 3 次预热、20 次计时,随后用循环完成其余项目。
版本与驱动方式如下:
- Kiri 0.2.1:安装完整
.deb,使用自带 Docker CLI 29.9.2、Compose v5.6.1 和 buildx v0.38.1。 - Docker CE 29.9.3:来自 Docker 官方 apt 仓库,附带 containerd 2.4.2、runc 1.5.3、Compose v5.7.1 和 buildx v0.39.0。
- Podman 5.7.0:Ubuntu 仓库版本,使用 crun、netavark 和 podman-compose 1.5.0,以普通用户 rootless 方式运行。
- containerd 2.2.2:Ubuntu 仓库版本,通过
sudo ctr run --rm驱动。
Ubuntu 26.04 仓库未提供 nerdctl 和 BuildKit,因此 containerd 只能使用 ctr 测试。ctr 不提供 Compose 和构建功能;没有 CNI 插件时也不会创建容器网络,所以 155.4 ms 是 containerd 的性能下限,不能视为完全对等的测试。
冷启动会重启引擎服务、执行 echo 3 > /proc/sys/vm/drop_caches 清理页缓存,然后启动一个容器。内存数据为重启 30 秒后所有引擎相关进程的 RSS 总和。Podman 的网络由 pasta 处理,每个运行容器增加约 17 MB,空闲时没有常驻引擎进程。
Kiri 是什么,不是什么
Kiri 是一个 Rust 守护进程,在 /run/kiri/docker.sock 提供 Docker Engine API。每个容器由 clone3 创建独立命名空间、cgroup 和 overlayfs 根文件系统,不依赖 dockerd、containerd、shim 或 runc。
项目采用 Apache-2.0 许可证。由于没有实现 CRI,kubelet 不能像连接 containerd 或 CRI-O 那样连接 Kiri,因此它不能直接替代 Kubernetes 节点上的运行时。Kiri 与 dockerd 属于同一层,只是换了实现方式。
Kiri 不提供超出宿主内核的隔离能力,位置相当于 runc,而不是 gVisor 或 Kata Containers。
第 1 步:在 Ubuntu 26.04 安装 Kiri
Kiri 每种包格式都提供完整版和精简版。完整 kiri 包包含引擎、Docker CLI、Compose、buildx 和 GTK 桌面窗口;kiri-lite 只有引擎,压缩包约 2.7 MB,适合已经有 Docker CLI 的服务器。两者冲突,只能安装一个。
先更新软件包索引:
sudo apt-get update随后设置版本、下载软件包并核对发布方校验和:
KIRI_VER=0.2.1   # 固定为本文测试版本
curl -fLO https://download.runkiri.com/kiri_${KIRI_VER}_amd64.deb
sha256sum kiri_${KIRI_VER}_amd64.deb
curl -fsSL https://download.runkiri.com/SHA256SUMS-linux | grep kiri_${KIRI_VER}_amd64.deb
本次下载文件的 SHA-256 应为:
9ce1668b859b64b190d79996a7ad9c54e0f9ab9a89043a9ea0e13c45894e3872 kiri_0.2.1_amd64.deb使用 apt 安装,以便解析 GTK 依赖:
sudo apt-get install -y ./kiri_${KIRI_VER}_amd64.deb安装包只放置 kiri.service,不会自动启动或启用服务。真正启动引擎并授权当前用户的命令是:
sudo kiri host-access $USER该命令把用户加入 kiri 组,并执行 systemctl enable --now kiri。退出当前会话并重新登录后组权限才会生效。
systemctl status kiri --no-pager
ls -l /run/kiri/docker.sock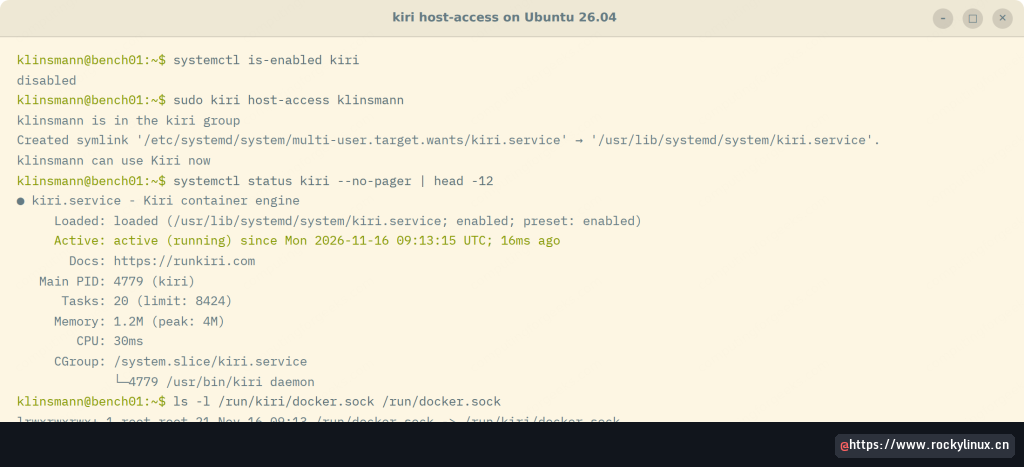
kiri 组等价于 root 权限,和 docker 组相同。只应把本来就拥有 sudo 权限的账户加入该组。
确认 docker CLI 正在连接 Kiri
完整包会通过 update-alternatives 注册 docker 包装器。检查实际响应的引擎:
docker version
docker info | grep -E "Storage Driver|Cgroup|Runtimes|containerd version|runc version|Operating System|Root Dir"
服务端应显示 Kiri,并模拟 Docker Engine 27.5.1、API 1.47 的版本信息,以兼容检查版本的客户端。
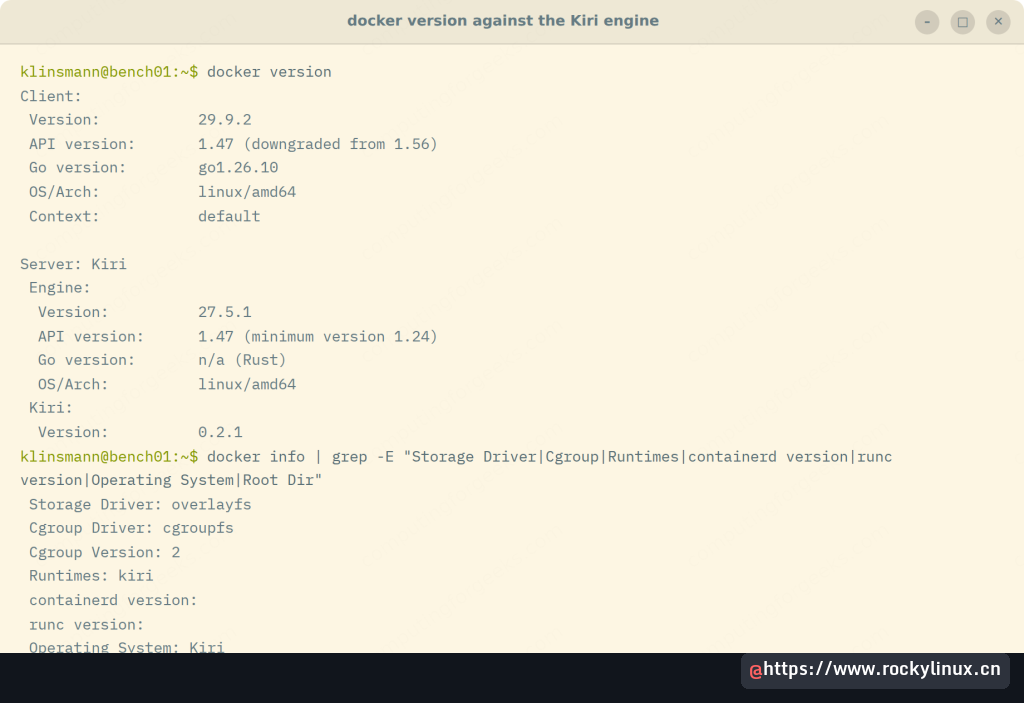
kiri --version 在 0.2.1 中不是有效选项,请使用 docker version 查看引擎版本。
apt 仓库已经可用
官方发布说明已宣布签名 apt 和 dnf 仓库,但 Linux 安装文档还没有同步。可以这样添加 apt 仓库:
sudo curl -fsSL https://download.runkiri.com/kiri-archive-key.asc -o /etc/apt/keyrings/kiri-archive-key.asc
echo "deb [signed-by=/etc/apt/keyrings/kiri-archive-key.asc] https://download.runkiri.com stable main" | sudo tee /etc/apt/sources.list.d/kiri.list
sudo apt-get update
apt-cache policy kiri kiri-lite
Rocky 可以使用 https://download.runkiri.com/kiri.repo。仓库启用了 gpgcheck=1 和 repo_gpgcheck=1。升级后仍需执行 sudo systemctl restart kiri 才能切换运行中的二进制;该操作会停止所有容器。
第 2 步:在 Rocky Linux 10 安装 Kiri
先导入签名密钥,下载 RPM 并验证签名。本次测试环境为 Rocky Linux 10.2、SELinux enforcing、firewalld 2.4.3:
sudo rpm --import https://download.runkiri.com/kiri-archive-key.asc
KIRI_VER=0.2.1
curl -fLO https://download.runkiri.com/kiri-${KIRI_VER}-1.x86_64.rpm
rpm -K kiri-${KIRI_VER}-1.x86_64.rpm
sudo dnf install -y ./kiri-${KIRI_VER}-1.x86_64.rpm
完整 RPM 依赖 webkit2gtk4.1,该库不在 Rocky 基础仓库中。需要先启用 CRB,然后启用 EPEL:
sudo dnf config-manager --set-enabled crb
sudo dnf -y install epel-release
sudo dnf install -y ./kiri-${KIRI_VER}-1.x86_64.rpm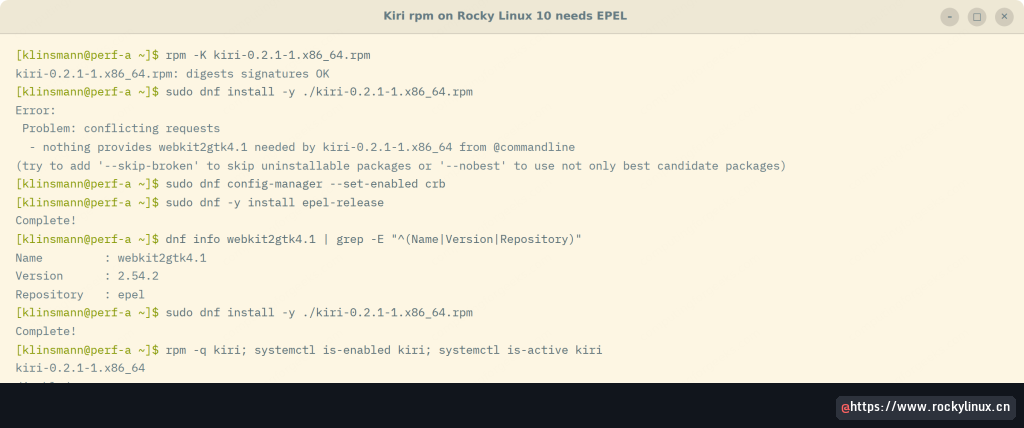
完整包会为图形窗口拉取约 190 个依赖。无桌面服务器应改用 kiri-lite。Rocky 上安装后同样需要手工启动服务和加入用户组:
sudo systemctl enable --now kiri
sudo usermod -aG kiri $USER
systemctl is-active kiri
重新登录后组权限生效。卸载 RPM 会删除服务、套接字和二进制,但保留 /var/lib/kiri 中的镜像与卷。
第 3 步:与现有 Docker 并存安装 kiri-lite
kiri-lite 是服务器或 Docker 试验环境更合适的选择。Ubuntu 安装方式:
KIRI_VER=0.2.1
curl -fLO https://download.runkiri.com/kiri-lite_${KIRI_VER}_amd64.deb
sudo apt-get install -y ./kiri-lite_${KIRI_VER}_amd64.deb
sudo kiri host-access $USER
Rocky Linux 10:
KIRI_VER=0.2.1
curl -fLO https://download.runkiri.com/kiri-lite-${KIRI_VER}-1.x86_64.rpm
sudo dnf install -y ./kiri-lite-${KIRI_VER}-1.x86_64.rpm
sudo systemctl enable --now kiri
sudo usermod -aG kiri $USER
重新登录或执行 newgrp kiri。kiri-lite 不带 CLI,可以用现有 Docker CLI 指定 Kiri 套接字:
export DOCKER_HOST=unix:///run/kiri/docker.sock
docker version --format '{{.Server.Platform.Name}}'
输出应为 Kiri。取消 DOCKER_HOST 后 CLI 会回到 Docker CE。如果 Docker 已占用 /run/docker.sock,两个引擎仍能并存。
第 4 步:运行 Compose 与 buildx 构建
创建测试目录和 compose.yaml:
mkdir -p ~/lab && cd ~/lab
vim compose.yaml
内容如下:
services:
  web:
    image: nginx:alpine
    ports:
      - "8081:80"
  cache:
    image: redis:7-alpine
启动、检查并关闭:
docker compose up -d
docker compose ps
curl -sI localhost:8081 | head -1
docker compose down
预期结果:
NAME          IMAGE            COMMAND                  SERVICE   CREATED         STATUS         PORTS
lab-cache-1   redis:7-alpine   "docker-entrypoint.s…"   cache     3 seconds ago   Up 2 seconds
lab-web-1     nginx:alpine     "/docker-entrypoint.…"   web       3 seconds ago   Up 2 seconds   0.0.0.0:8081->80/tcp, [::]:8081->80/tcp
HTTP/1.1 200 OK
创建构建测试:
cat > hello.sh <<'EOF'
echo "hello from kiri build"
EOF
vim Dockerfile
Dockerfile:
FROM alpine:3.22
RUN apk add --no-cache curl
COPY hello.sh /hello.sh
CMD ["sh","/hello.sh"]
执行构建并运行:
docker buildx build -t hello:1 --load .
docker run --rm hello:1
docker buildx ls
输出示例:
hello from kiri build
NAME/NODE     DRIVER/ENDPOINT    STATUS    BUILDKIT   PLATFORMS
default*      docker-container
 \_ default    \_ default        running   v0.34.2    linux/amd64 (+4)
buildx 会启动 buildx_buildkit_default 容器并保持运行。构建结束后可执行 docker stop buildx_buildkit_default 释放约 72.4 MB 内存。
第 5 步:启动内置 Kubernetes 集群
Kiri 可以在一个容器中启动单节点 K3s:
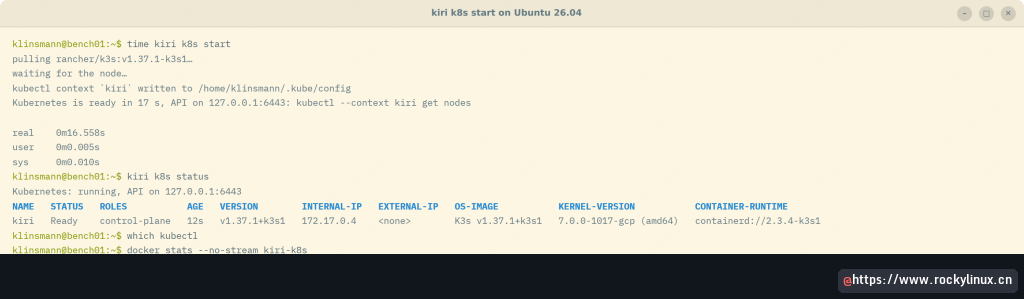
time kiri k8s start
kiri k8s status
首次启动需要拉取 rancher/k3s:v1.37.1-k3s1,Ubuntu 上约 16.6 秒、Rocky 上约 14.9 秒进入 Ready。K3s 内部仍使用自己携带的 containerd 与 runc,因此这是“在 Kiri 容器中运行 Kubernetes”,并不是让 Kubernetes 把 Kiri 当作运行时。
kubectl 不会随 Kiri 安装,可临时执行:
docker exec kiri-k8s kubectl get pods -A该集群大约消耗 459 MiB 内存。kiri k8s stop 会保留状态,kiri k8s delete 会删除集群。
第 6 步:检查 Rocky Linux 10 的 SELinux 与 firewalld
Kiri 在 SELinux enforcing 下没有 AVC 拒绝,但原因是守护进程和容器都以 unconfined_service_t 类型运行,并没有应用 container_t 策略。volume :Z 参数会被接受但不会重新标记文件,仍保持 user_home_t。
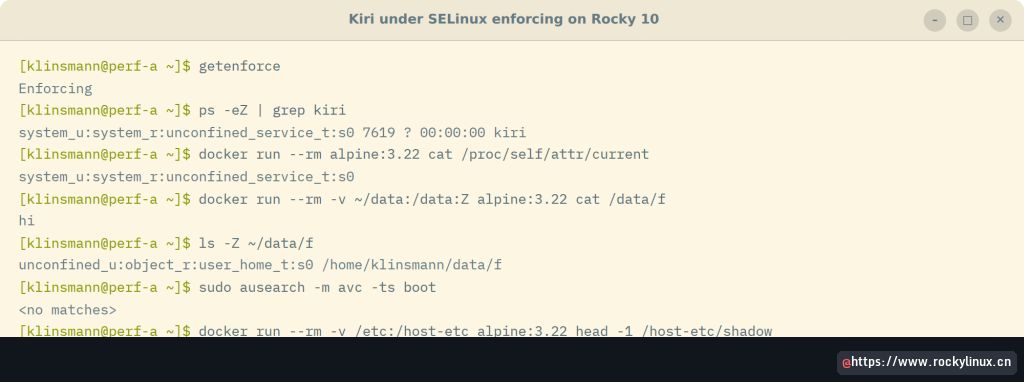
测试还确认,kiri 组成员可通过 bind mount 读取 /etc/shadow。如果 SELinux 是容器隔离方案的一部分,应将 Kiri 视为不满足该要求。
firewalld 场景下启动带发布端口的容器:
docker run -d --name web -p 8080:80 nginx:alpine
curl -sI localhost:8080 | head -1
sudo firewall-cmd --get-zone-of-interface=kiri0
sudo nft list table ip kiri
Kiri 会创建自己的 nftables 表,kiri0 不属于任何 firewalld zone;即使 public zone 没有开放 8080,容器端口仍可从其他主机访问。规则示例:
table ip kiri {
  chain postrouting {
    type nat hook postrouting priority srcnat; policy accept;
    oif "eth0" masquerade
  }
  chain forward {
    type filter hook forward priority filter; policy accept;
    oifname != "kiri*" accept
    ct state established,related accept
    ct status dnat accept
    iifname "kiri0" oifname "kiri0" accept
    drop
  }
  chain input {
    type filter hook input priority filter; policy accept;
    iifname "kiri*" ip daddr 127.0.0.0/8 ct state ! established,related ct status ! dnat drop
  }
  chain prerouting {
    type nat hook prerouting priority dstnat; policy accept;
    fib daddr type local ip daddr != 127.0.0.0/8 tcp dport 8080 dnat to 172.17.0.2:80
  }
  chain output {
    type nat hook output priority dstnat; policy accept;
    fib daddr type local ip daddr != 127.0.0.0/8 tcp dport 8080 dnat to 172.17.0.2:80
  }
}
发布端口会绕过 firewalld zone;masquerade 只绑定默认接口 eth0。通过 Tailscale 或 VPN 接口发起的流量可能不会被 NAT。
第 7 步:修复与 Docker CE 共存时的容器网络
Kiri 问题 #261 报告了与 Docker CE 共存时的静默网络中断。镜像可以拉取,因为拉取发生在宿主机;但容器内 DNS 查询和 ICMP 全部失败。Docker 将 iptables FORWARD 策略设为 DROP,覆盖了 Kiri 自己 nftables 表中的 accept。
在 DOCKER-USER 链中加入两条规则:
sudo iptables -I DOCKER-USER -i kiri0 -j ACCEPT
sudo iptables -I DOCKER-USER -o kiri0 -m conntrack --ctstate RELATED,ESTABLISHED -j ACCEPT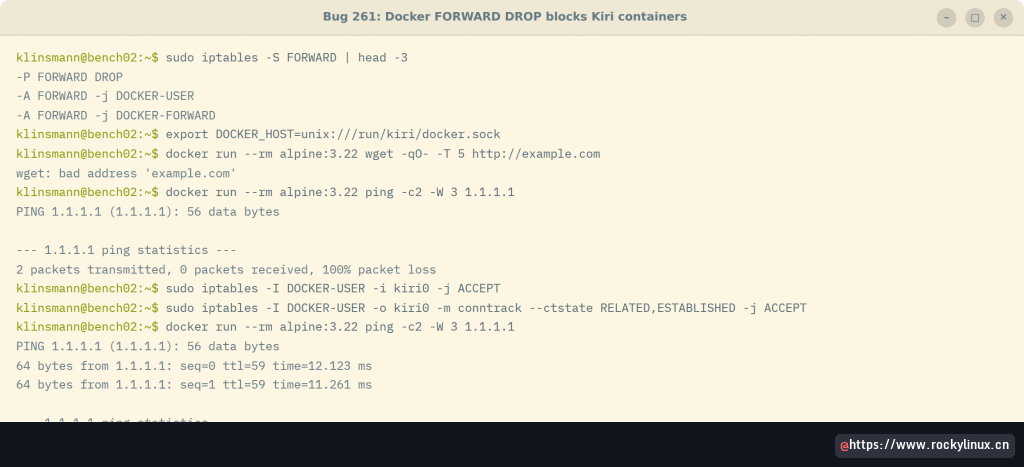
如果使用 Compose 创建了 kiri1、kiri2 等接口,应将规则中的接口改为 kiri+。规则默认重启后丢失,需要使用现有 iptables 持久化工具保存。
Kiri 可用于生产吗?
不建议。项目代码发布仅两周,当前版本为 0.2.1,厂商 CI 只覆盖 Ubuntu 24.04 和 Fedora 44;Ubuntu 26.04 与 Rocky Linux 10 都属于未测试环境。
主要问题:
- 隔离: 容器没有 SELinux 约束,
:Z无效,安全选项信息不完整。 - 网络: #261 尚无维护者回复,masquerade 只使用引擎启动时读取的默认路由。
- 运维: 仓库信息只出现在发布说明中,升级必须重启引擎并中断全部容器。
Kiri 适合开发工作站或需要频繁启动大量短生命周期容器的 CI 环境。靠近 Docker CE 部署 kiri-lite 是相对低风险的试用方式,但必须先应用 iptables 修复。生产服务器仍建议使用 Docker CE 或 Podman。
后续版本应关注的项目
| 观察项 | 0.2.1 状态 | 改变结论的条件 |
|---|---|---|
| 相对 Docker CE 的热启动 | 69.5 ms 对 349.2 ms | 功能增加后回退到 100 ms 以上 |
| 空闲引擎内存 | 3.6 MB,构建后 82 MB | 出现内置构建器,不再启动 BuildKit 容器 |
| 问题 #261 | 未修复,可与 Docker CE 复现 | 按源子网执行 masquerade,并为 kiri* 建立 firewalld zone |
| SELinux | unconfined_service_t,:Z 无效 |
提供让容器运行于 container_t 的策略模块 |
| 安装后的服务 | 默认禁用,需运行 kiri host-access |
文档与安装脚本输出和实际行为一致 |
| 软件包仓库 | 可用,但只写在 0.1.15 发布说明中 | Linux 文档正式说明 apt 与 dnf 仓库 |
| containerd 对比列 | 只有 ctr,无 Compose 和构建 |
用相同规格 VM 完成 nerdctl-full 测试 |
迁移 Compose 项目到 Kiri 时,只需把 DOCKER_HOST 或 Docker context 指向 Kiri。正式采用前应先在自有硬件上重复热启动测试,因为 2 vCPU 云虚拟机尤其有利于每个启动步骤更少的引擎。