递归克隆一个恶意仓库,可能让攻击者以当前用户权限执行代码。CVE-2026-111760 是 Git 索引处理中的整数截断漏洞:一个极长路径会在安全检查时使用某个名称,却以另一个更短的名称写入磁盘,因此精心构造的仓库可以把子模块的 .git 文件替换成指向恶意配置和钩子目录的符号链接。随后执行 git clone --recurse-submodules 时,这些钩子便会被执行。
Git 项目已于 2026 年 11 月 10 日通过 2.56.1 和六个维护版本修复该问题。本文撰写时,Debian、Ubuntu 和 RHEL 系发行版尚未发布修复包,因此大多数团队需要完成版本检查、从发行版之外获取修复版 Git,并收紧 CI 运行器上的克隆习惯。我们已于 2026 年 11 月在 Ubuntu 26.04、Ubuntu 24.04、Debian 13、Rocky Linux 10 和 Amazon Linux 2023 上验证全部步骤;缓解措施中的沙箱克隆也已在一个容器内使用调用用户的 UID 实际运行。
已修复的 Git 版本与发行版状态
当 Git 达到所属维护系列的最低修复版本,或者供应商软件包已包含向后移植补丁时,系统即受到保护。上游修复版本于 2026 年 11 月 10 日发布,公告编号为 GHSA-vp2w-7xxj-jvxr:
| 当前 Git 系列 | 最低修复版本 |
|---|---|
| 2.56.x | 2.56.1 |
| 2.55.x | 2.55.1 |
| 2.54.x | 2.54.1 |
| 2.53.x | 2.53.1 |
| 2.52.x | 2.52.1 |
| 2.51.x | 2.51.3 |
| 2.50.x | 2.50.2 |
| 2.49 及更早版本 | 上游不提供回移补丁,应切换至已修复系列或供应商软件包 |
| Git for Windows | 2.56.1.windows.1(2026 年 11 月 10 日) |
发行版软件包通常落后于上述列表。我们在 2026 年 11 月 17 日检查了各发行版的跟踪页面:Fedora 已升级到 2.56.1,Amazon Linux 已完成回移修复,而 Debian、Ubuntu 和 Red Hat 尚未发布修复:
| 发行版 | 当前提供的 Git | CVE-2026-111760 状态 |
|---|---|---|
| Amazon Linux 2023 | 2.50.1-1.amzn2023.0.2 | 已通过 ALAS2023-2026-3445 修复(11 月 12 日,Important) |
| Fedora 43、44 和 45 | 2.56.1-1.fc43、fc44、fc45 | 已在稳定更新中修复(11 月 12 日至 14 日),可执行 sudo dnf upgrade git |
| Debian 13 trixie | 1:2.47.3-0+deb13u1 | 仍受影响,无修复包(跟踪器 bug 1153670) |
| Debian 12 bookworm | 1:2.39.5-0+deb12u3 | 仍受影响,无修复包 |
| Debian forky 和 sid | 1:2.53.0-1 与 1:2.55.0-1 | 仍受影响,unstable 中尚未修复 |
| Ubuntu 26.10、26.04、24.04、22.04、20.04、18.04、16.04 | 26.04 提供 1:2.53.0-1ubuntu1.1,24.04 提供 1:2.43.0-1ubuntu7.4 | 需要评估,优先级 Medium(Ubuntu CVE 页面) |
| RHEL 6、7、8、9 和 10 | 各版本的 AppStream 或 base 仓库提供的 Git | 受影响,Important,无修复包,只能采用缓解措施(Red Hat VEX) |
| Rocky Linux 10、AlmaLinux 10 | git-2.52.0-1.el10 | 尚无安全公告,通常跟随 RHEL 修复 |
Red Hat 的 VEX(Vulnerability Exploitability eXchange)文件还把 Red Hat Hardened Images、OpenShift AI、OpenShift Container Platform 4 与 5、OpenShift Dev Spaces 和 Satellite 6 列为受影响产品。如果运行这些产品,后文有关运行器和克隆习惯的建议同样适用。
严重性、利用状态与另外五个修复项
不同来源给出的评分并不一致。NVD(美国国家漏洞数据库)于 11 月 16 日(UTC)发布记录,显示 GitHub CNA 评分为 8.0,向量为 CVSS:3.1/AV:N/AC:H/PR:L/UI:R/S:C/C:H/I:H/A:H;NVD 自身的评估尚未发布。Red Hat 将其评为 8.8 分、Important 级别,向量为 CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H。两个评分都要求用户或流水线递归克隆攻击者控制的仓库,因此风险集中在会克隆不可信 URL 的环节。
我们在 2026 年 11 月 17 日检查了实际利用状态。该 CVE 尚未进入 CISA(美国网络安全和基础设施安全局)的已知已被利用漏洞目录,目录版本为 2026.11.13,共 1,781 项;FIRST 的 EPSS API 也尚未返回评分,供应商和公开报道均未报告在野利用。公告描述的恶意仓库由攻击者自行托管,而不是位于常规代码托管平台;公告作者认为只有 --recurse-submodules 或其别名 --recursive 会触发漏洞。
同一批更新还修复了另外五个问题。它们对代码托管平台与自动合并机器人的影响比对普通笔记本电脑更大,表中的每个修复版本都包含全部六项修复:
- CVE-2026-113408:服务器可在协议 v2 中宣告一个尚未诞生的 HEAD 并实施路径穿越,导致 files ref 后端写入非预期文件。
- CVE-2026-114467:从提交消息中剥离两个以上 GPG 签名会破坏栈,可通过合并精心构造的标签触发。
- CVE-2026-114469:二进制补丁膨胀超过约 1 GiB 上限时可绕过大小检查,导致 Git 越界读取并崩溃。
- CVE-2026-105437:在大规模合并中设置较大的
conflict-marker-size会导致结果缓冲区溢出并破坏堆内存。 - CVE-2026-114466:
fast-import的rewrite-submodules-from、rewrite-submodules-to和export-pack-edges功能原本可读取任意路径,现在默认禁用。
如果平台团队维护自建代码托管服务,除了运行器之外也必须修补服务器。GitHub Enterprise Server 已在 3.19.15、3.20.11、3.21.9 和 3.22.4 中提供修复;GitLab 主机也可采用相同的版本检查思路。
在各主机上执行版本检查
只运行 git --version 不能直接得出结论,因为最低修复版本取决于当前维护系列。下面的短脚本先把当前系列映射到对应修复版本,再用 sort -V 比较。先在主目录中新建文件:
vim ~/git-cve-check.sh粘贴以下内容。cut 会把 Git for Windows 的版本字符串(例如 2.56.1.windows.1)截成三个字段,而低于 2.50 的版本会落入最旧的修复系列:
v=$(git --version | awk '{print $3}' | cut -d. -f1-3)
case "${v%.*}" in
  2.56) f=2.56.1 ;; 2.55) f=2.55.1 ;; 2.54) f=2.54.1 ;; 2.53) f=2.53.1 ;;
  2.52) f=2.52.1 ;; 2.51) f=2.51.3 ;; 2.50) f=2.50.2 ;; *) f=2.50.2 ;;
esac
if [ "$(printf '%s\n' "$f" "$v" | sort -V | head -1)" = "$f" ]; then
  echo "git $v: at or above $f, upstream fix included"
else
  echo "git $v: below $f, check your distro changelog for CVE-2026-111760"
fi
运行脚本后,还需要检查包管理器是否在版本号不变的情况下加入了厂商回移补丁。Debian 和 Ubuntu 的变更日志位于 /usr/share/doc/git/changelog.Debian.gz;RPM 系统则使用 rpm -q --changelog 查看:
bash ~/git-cve-check.sh
apt-cache policy git
zgrep -c CVE-2026-111760 /usr/share/doc/git/changelog.Debian.gz
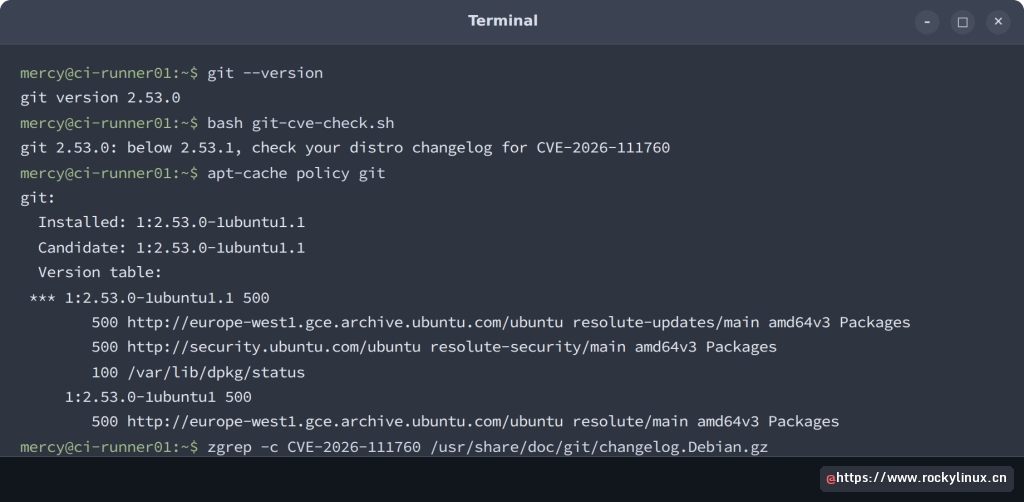
我们的 Ubuntu 26.04 运行器返回 Git 2.53.0,比修复版本 2.53.1 低一个补丁版本,变更日志中的 CVE 计数为 0。策略输出显示,该软件包来自常规的 resolute-updates 和 resolute-security 软件源,因此没有更新的版本可供安装:
Ubuntu 24.04 使用 Git 2.43.0,Debian 13 使用 Git 2.47.3。两者都早于任何已修复系列,变更日志中的计数也均为 0。在 Rocky Linux 10、AlmaLinux 10 和 RHEL 上,应同时检查 RPM 变更日志与安全公告元数据:
rpm -q git
rpm -q --changelog git | grep -c CVE-2026-111760
sudo dnf -q updateinfo list --cve CVE-2026-111760
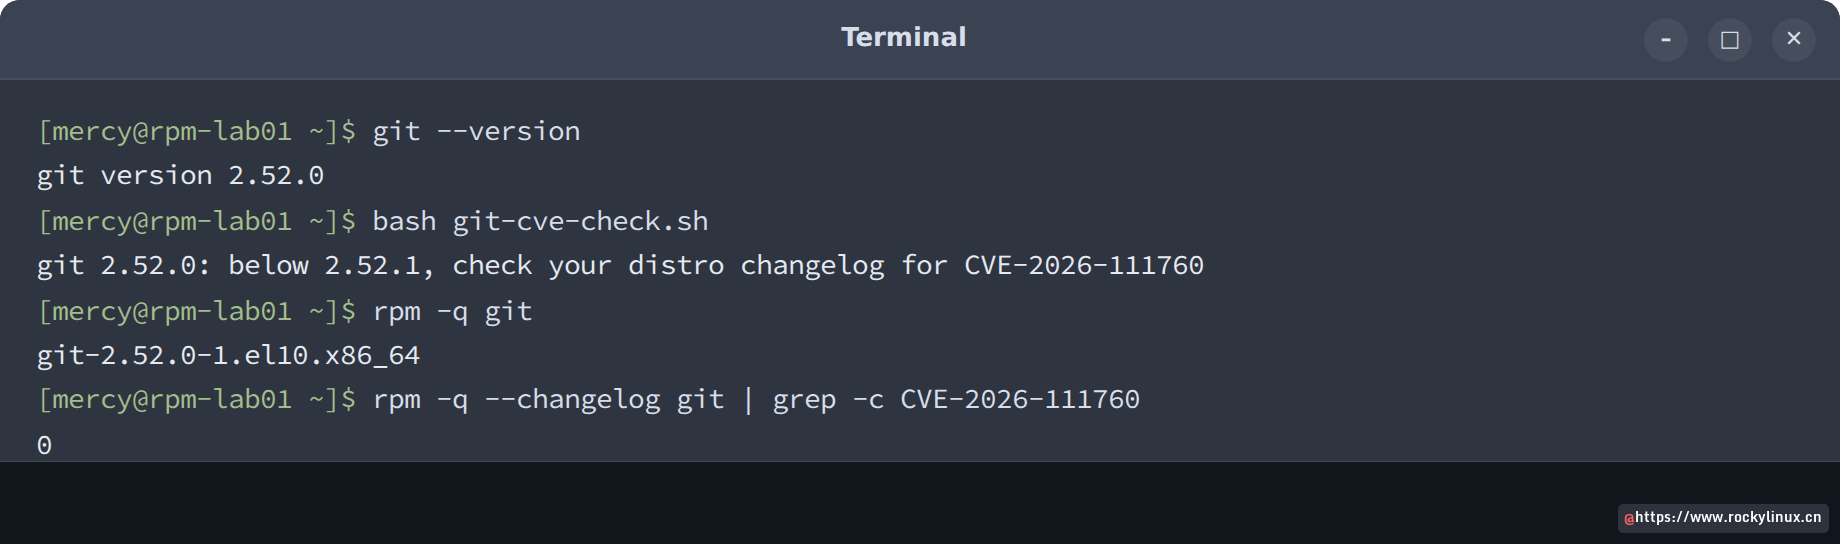
Rocky Linux 10 返回 git-2.52.0-1.el10,变更日志计数为 0,updateinfo 列表为空。列表为空只说明该 CVE 尚无安全公告,并不表示软件包安全:
脚本输出 “below” 只能理解为“需要检查供应商补丁”,不能单独据此断言系统存在漏洞。Amazon Linux 2023 就是典型例子:已修复软件包的版本号仍显示 2.50.1,脚本会给出警告,但 RPM 变更日志记录了回移补丁。若不熟悉脚本中使用的 grep、awk 和 sort 参数,可参考 Linux 命令速查资料。
通过 git-core PPA 修补 Ubuntu 上的 Git
Ubuntu Git 维护者在 2026 年 11 月 11 日为 26.10、26.04、24.04 和 22.04 发布了 ppa:git-core/ppa 中的 1:2.56.1-0ppa1。在官方仓库状态仍为 “Needs evaluation” 时,这是修补 Ubuntu 主机最快的方法。添加 PPA 并原地升级 Git:
sudo add-apt-repository -y ppa:git-core/ppa
sudo apt-get install -y git
在 24.04 运行器上,apt 下载了 git amd64 1:2.56.1-0ppa1~ubuntu24.04.1(7,786 kB),并覆盖安装了原有的 1:2.43.0-1ubuntu7.4。该 PPA 只构建最新上游版本,因此会让 24.04 主机跨过十三个次版本。推广到整个运行器集群之前,应先在单台机器上运行一遍依赖 Git 的关键 CI 任务。
Ubuntu 26.04 添加 PPA 后仍使用旧 Git
在我们的 Ubuntu 26.04 云镜像上,上述两条命令没有产生任何变化,候选版本仍是 1:2.53.0-1ubuntu1.1。该镜像提供 /etc/apt/apt.conf.d/90arch-variant,其中包含 APT::Architecture-Variants "amd64v3";,因此 apt 优先选择官方仓库的 amd64v3 构建,而该 PPA 的 amd64v3 索引中没有 git 二进制文件。如果机器存在这个文件,应把 PPA 源固定为普通 amd64:
cat /etc/apt/apt.conf.d/90arch-variant
sudo sed -i '/^Components:/a Architectures: amd64' /etc/apt/sources.list.d/git-core-ubuntu-ppa-resolute.sources
sudo apt-get update -qq
apt-cache policy git | head -3
这条 sed 命令会在 add-apt-repository 写出的 deb822 源文件中,于 Components: 下方新增一行 Architectures: amd64。刷新索引后,候选版本会切换到 PPA 构建:
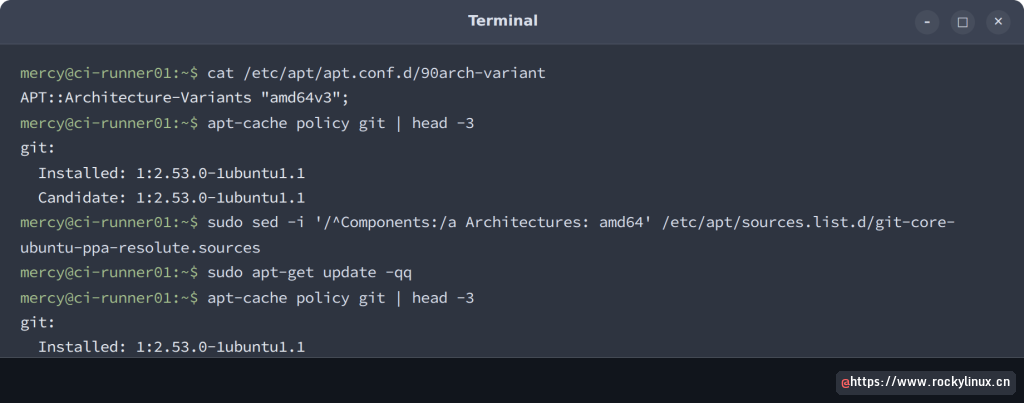
再次执行 sudo apt-get install -y git,apt 会安装 1:2.56.1-0ppa1~ubuntu26.04.1。从 24.04 原地升级的主机可能根本没有该变体文件;其他变化可参考 Ubuntu 24.04 到 26.04 的升级资料。
确认真实运行的是 PPA 构建
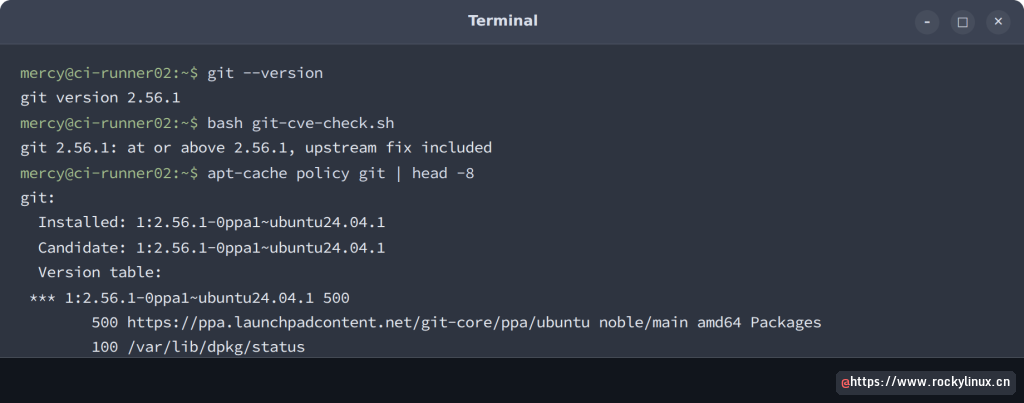
重新执行检查,并确认已安装版本来自 ppa.launchpadcontent.net:
git --version
bash ~/git-cve-check.sh
apt-cache policy git | head -8
24.04 运行器现在报告 2.56.1,版本表中的星号位于 PPA 行。26.04 运行器使用 resolute/main amd64 索引后也得到相同结果:
在 Ubuntu 官方发布修复之前,应保持 PPA 启用。仅移除 PPA 不会卸载 1:2.56.1-0ppa1,因为 Ubuntu 官方修复包的版本号更低,apt 默认不会自行降级。等官方发布 USN 安全通知后,安装 ppa-purge 工具,再执行 sudo ppa-purge ppa:git-core/ppa,即可一步移除该源并把 Git 切回官方仓库版本。
为 Debian 和 RHEL 系主机从源码构建
Debian 所有分支都没有修复包,Red Hat 也只公布了缓解措施,没有发布软件包。在这些主机上,把 2.56.1 从源码安装到 /usr/local 可以堵住漏洞,同时不改动发行版软件包,让 apt 和 dnf 后续仍能正常接收官方修复。先安装构建依赖。Debian 13 和 12 使用:
sudo apt-get install -y build-essential libssl-dev libcurl4-gnutls-dev libexpat1-dev gettext zlib1g-dev cargoRocky Linux 10、AlmaLinux 10 和 RHEL 10 需要对应的 RPM 软件包名称,cargo 由 AppStream 提供:
sudo dnf -y install gcc make openssl-devel libcurl-devel expat-devel gettext zlib-devel perl-ExtUtils-MakeMaker cargo从 kernel.org 下载发布压缩包,并在构建前核对公布的 SHA-256。版本被有意固定下来,因为本文针对的正是包含该修复的版本:
GIT_VER="2.56.1" # pin: first release with the CVE-2026-111760 fix #https://github.com/git/git/tags
mkdir -p ~/src && cd ~/src
curl -fLO "https://mirrors.edge.kernel.org/pub/software/scm/git/git-${GIT_VER}.tar.xz"
curl -fsSL https://mirrors.edge.kernel.org/pub/software/scm/git/sha256sums.asc | grep "git-${GIT_VER}.tar.xz"
sha256sum "git-${GIT_VER}.tar.xz"
两处输出都必须显示 f0b0bf89264b9bd2e1c640363e7529643989da76281600473c50745cd34a607f。如果不一致,应停止并换镜像重新下载;不要构建未通过校验的压缩包。由于校验文件与软件包来自同一镜像,这一步主要能发现下载损坏,而不是阻止镜像被篡改;需要更强证明的团队还应使用 Git 维护者的 GPG 密钥验证已签名的 sha256sums.asc。确认后使用普通用户解压并构建:
tar -xf "git-${GIT_VER}.tar.xz"
cd "git-${GIT_VER}"
make -j"$(nproc)" prefix=/usr/local all
在 4 vCPU 的 Debian 13 虚拟机上,构建耗时 35 秒;同样配置的 Rocky Linux 10 虚拟机明显更慢。对于一年前构建过 Git 的人来说,日志中多出了一行 CARGO target/release/libgitcore.a。Git 2.56 默认会编译其 Rust 代码。
构建错误 “cargo: not found”
我们第一次构建 Debian 包时没有安装 cargo,编译在 Rust 库处停止:
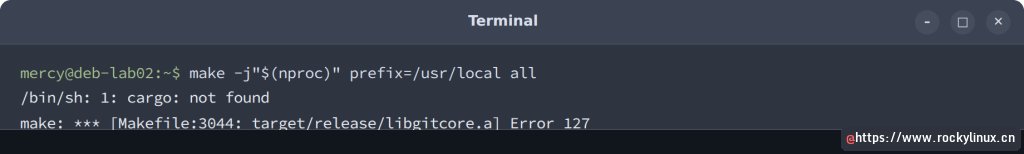
安装 cargo 后重新执行 make;Debian 13 提供的是 1.85.1。Makefile 也接受 NO_RUST=1,可暂时跳过 Rust 子系统,但其注释明确说明 Git 3.0 会把 Rust 设为必需,因此安装 cargo 是更稳妥的做法。不要在普通用户完成构建前直接执行 sudo make install:若在失败状态下以 root 安装,源码树中会留下 root 所有的文件,下一次构建可能因 .depend 权限错误再次失败。
安装到 /usr/local 并确认实际使用的 git
使用相同的 prefix 安装,然后清空 shell 的命令缓存,让新二进制生效:
sudo make prefix=/usr/local install
hash -r
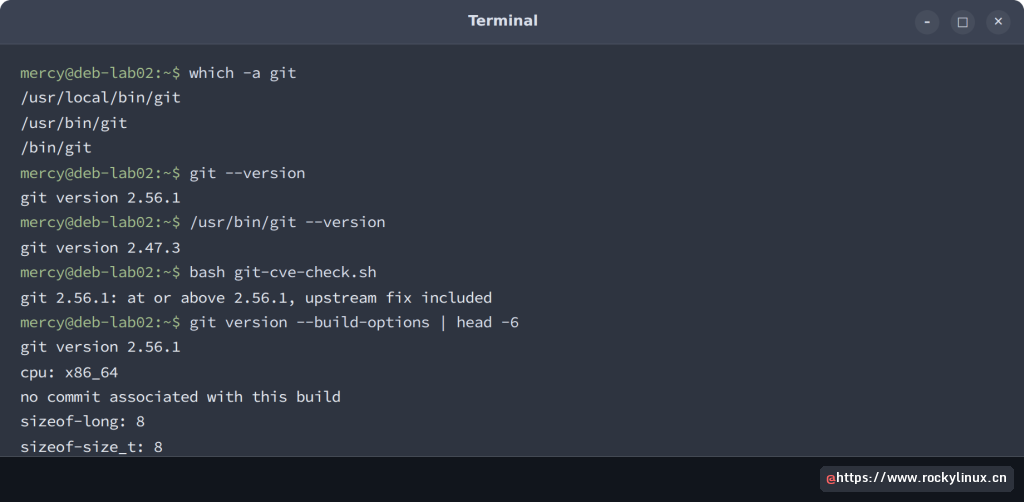
which -a git
git --version
/usr/bin/git --version
在 Debian 13 上,shell 现在会解析到 2.56.1 的 /usr/local/bin/git。发行版自带的 /usr/bin/git 仍是 2.47.3,仍受漏洞影响,这一点很容易被忽略:
Rocky Linux 10 的情况相同:/usr/local/bin/git 为 2.56.1,排在存在漏洞的 git-2.52.0-1.el10 RPM 之前。等 Red Hat 发布修复后,可改用发行版软件包方案。
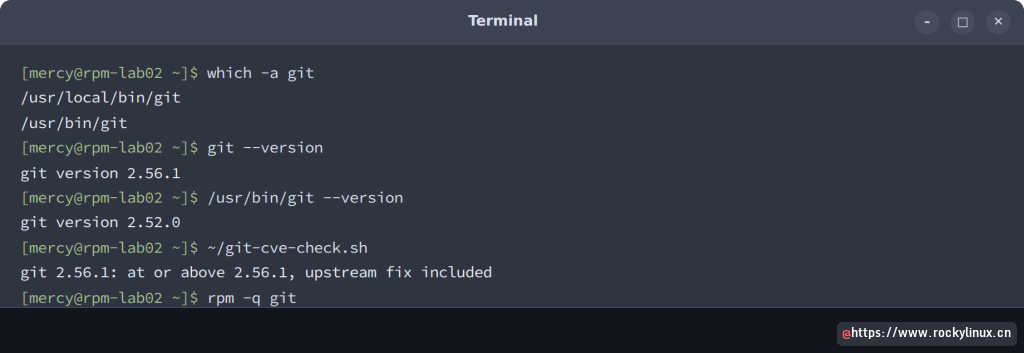
旧二进制仍有意义,因为 PATH 是按进程设置的。自行设置 PATH 的 systemd 单元、cron 任务或 CI 运行器服务,或者直接按绝对路径调用 /usr/bin/git,仍会继续使用存在漏洞的版本。可以使用 systemctl show -p Environment -p EnvironmentFiles <unit> 检查每个运行器服务的环境,并读取它列出的环境文件。无法修改时,该服务应一直保留后文的缓解措施,直到供应商发布修复包。
Amazon Linux 2023 安全公告
Amazon Linux 2023 是本文中唯一一个通过回移补丁修复、但版本字符串保持不变的平台。级别为 Important 的 ALAS2023-2026-3445 把全部六个 CVE 修复回移到 git-2.50.1-1.amzn2023.0.2 及其子包。AL2023 默认把仓库锁定到 AMI 构建时的版本,因此从旧 AMI 启动的实例如果未指定修复版本,安全公告列表可能为空。不要把空列表理解为“无需修补”。应先针对 2023.12.20261112 版本列出公告,再只应用该公告:
rpm -q git
sudo dnf updateinfo list --cve CVE-2026-111760 --releasever 2023.12.20261112
sudo dnf -y update --advisory ALAS2023-2026-3445 --releasever 2023.12.20261112
我们在 amazonlinux:2023 容器(版本 2023.12.20261112)中以 root 身份运行上述步骤,初始安装的是旧版 2.50.1-1.amzn2023.0.1。该镜像已经位于修复版本所在的仓库,因此截图中的命令没有包含 --releasever。更新会把 git、git-core、git-core-doc 和 perl-Git 移动到 .0.2,RPM 变更日志中也记录了回移补丁:
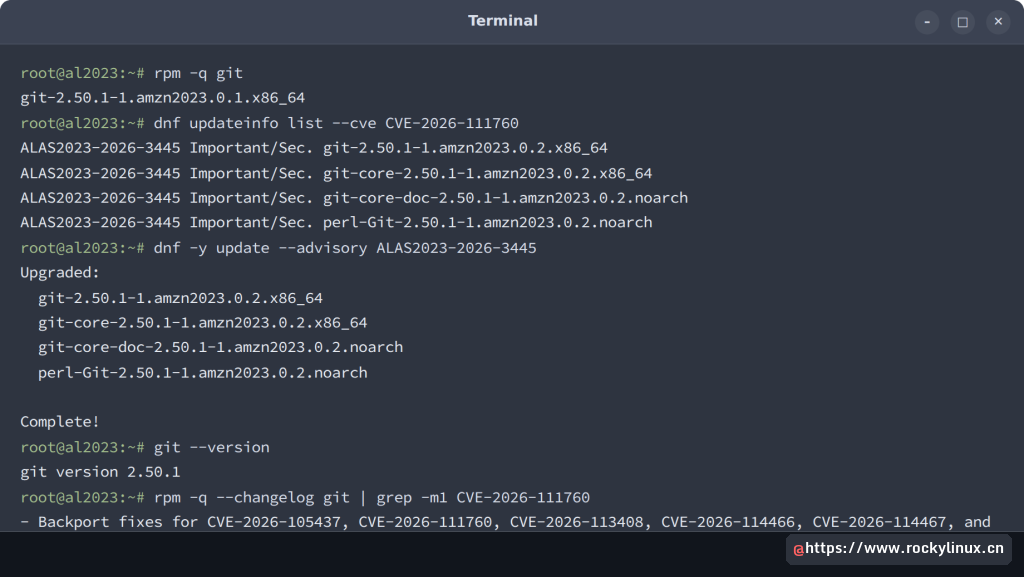
更新后 git --version 仍会打印 2.50.1,因此版本检查脚本在已修补的 AL2023 主机上仍报告 “below 2.50.2”。这种情况下应信任 RPM 发布后缀和变更日志。如果希望把整个实例迁移到更晚的发行版本,而不是只修补 Git,可先运行 sudo dnf check-release-update 查看可用版本。
暂时无法修补的运行器上的递归克隆
本周无法修补的每台主机,都需要改用更安全的克隆习惯。Red Hat 的缓解措施给出三项控制,与上游建议一致;未修补的运行器应全部满足:
- 任何任务都不得对不可信仓库使用
--recurse-submodules或--recursive。 - 不可信仓库先普通克隆,读取
.gitmodules后再获取子模块。 - 对不可信 URL 的克隆应在非特权容器或沙箱中运行。
先从第一项控制开始,因为公告把漏洞直接与该参数关联。先查找自动化配置中要求递归克隆的位置:
cd ~/pipelines && grep -rnE 'recurse-submodules|--recursive|submodules: *(true|recursive)|GIT_SUBMODULE_STRATEGY: *recursive' .我们的实验流水线位于 ~/pipelines;在实际环境中,应从每个自有的 CI 和配置仓库根目录运行同样的 grep。如果 YAML 给值加了引号,例如 GIT_SUBMODULE_STRATEGY: "recursive",应把最后一个匹配项改为 *"?recursive。实验目录中的模式命中了三种形式:GitHub Actions 工作流中 actions/checkout 的 submodules: recursive、GitLab CI 中的 GIT_SUBMODULE_STRATEGY: recursive,以及 shell 脚本中的 git clone --recurse-submodules:
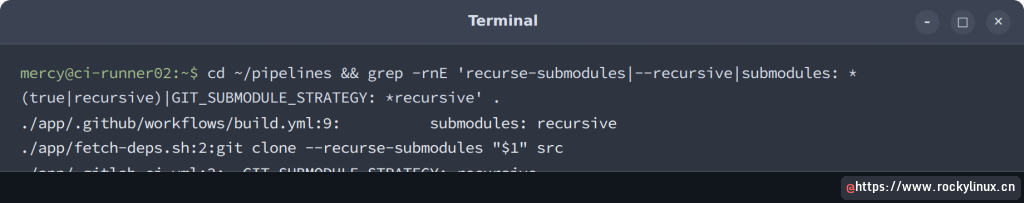
每个命中项都需要人工判断,而不是机械修改。若仓库属于第一方,且子模块也只指向自己的代码托管平台,风险较低。若任务克隆的是由用户、Webhook 或依赖文件指定的任意 URL,则正处于该 CVE 描述的暴露面中。对 GitLab Runner,GIT_SUBMODULE_STRATEGY: normal 只初始化顶层子模块,但仍会在没有审阅的情况下获取它们,因此只有当 .gitmodules 中的 URL 全部属于第一方时才有帮助。运行器的全局设置位置可参考 GitLab Runner 配置资料。
先普通克隆,再获取已批准的子模块
先不递归克隆,读取子模块 URL,确认后再获取。以下命令使用公开的 git/git 仓库,它只有一个子模块:
git clone --depth 1 https://github.com/git/git.git git-src
cd git-src
git config -f .gitmodules --get-regexp '\.url$'
git submodule status
git submodule update --init --depth 1
.gitmodules 查询列出了一个 URL:https://github.com/cr-marcstevens/sha1collisiondetection.git。由于尚未初始化,git submodule status 在该行前面显示减号。只有确认接受该 URL 后,才执行更新进行拉取。仓库只有一个子模块时,直接使用 update --init 可以接受;子模块较多时应明确指定批准的路径,例如 git submodule update --init --depth 1 -- sha1collisiondetection。
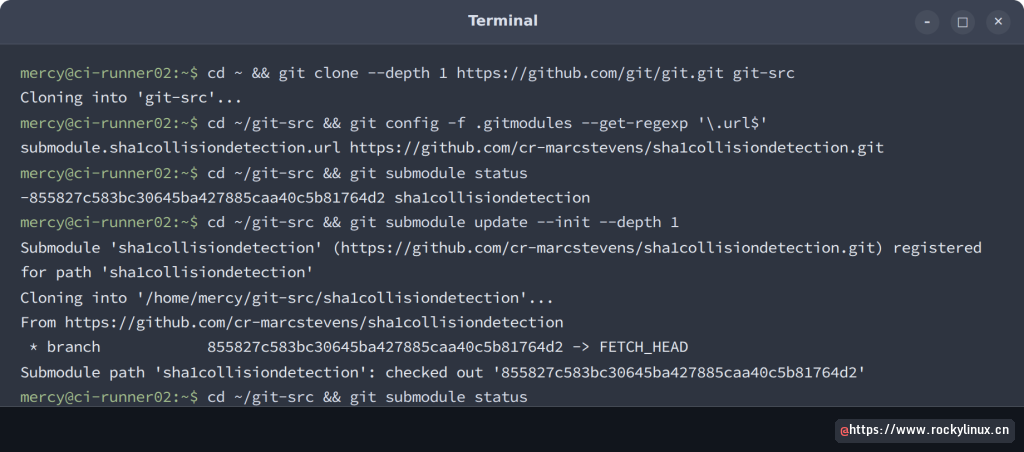
这种两步流程避开了公告点名的递归克隆,但它只是审阅关卡,并不能提供保证,因为未修补的 Git 仍会处理恶意仓库的索引。上游明确说明,这些预防措施不能替代升级。
在非特权容器中克隆
必须克隆不可信 URL 时,应在一次性容器中执行,使用调用者自己的 UID,丢弃全部 capability,并禁止权限提升。触发钩子时,它们只能看到挂载的工作目录,但仍可访问网络,因此容器中不得存放密钥。以下示例假定已经安装 Docker:
mkdir -p ~/sandbox
docker run --rm --user "$(id -u):$(id -g)" --cap-drop ALL --security-opt no-new-privileges -e HOME=/tmp -v ~/sandbox:/work -w /work alpine/git clone --depth 1 https://github.com/git/git.git
docker run --rm alpine/git --version
当时拉取的 alpine/git 镜像内置 Git 2.54.1,已经属于修复版本;克隆内容落在 ~/sandbox,属主是当前用户的 UID 和 GID。我们第一次测试时把用户参数写死为 --user 1000:1000,结果报错 fatal: could not create work tree dir 'git': Permission denied,因为实验用户是 UID 1001。应使用 id -u 获取真实 UID,而不是猜测:
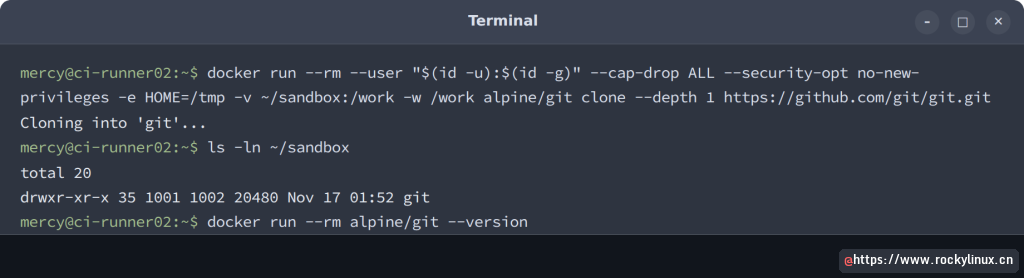
实际流水线应按镜像摘要固定版本,并根据前面的修复版本表重新核对容器内的 git --version,因为浮动的 latest 标签既可能前进,也可能回退。容器中不要保留密钥或部署密钥;即使恶意钩子触发,也不应找到任何值得窃取的内容。
软件包管理器之外的捆绑 Git
仅修补系统软件包,不会影响其他随应用捆绑的 Git。Git for Windows 已于 2026 年 11 月 10 日发布 2.56.1.windows.1,包含全部六项修复,因此 Windows 开发机和 Windows 运行器都需要安装该版本。GitHub 表示 GitHub Desktop 和 Copilot 应用将随附已修补的 Git,Codespaces 与托管 Actions 运行器也会收到更新;在把它们视为已覆盖之前,应核对各自的发布说明。托管运行器的工具版本可参考 GitHub Actions 从 ubuntu-latest 迁移到 26.04 的相关资料。
容器镜像是另一个盲区。构建镜像、IDE 镜像和工具镜像通常只安装一次 Git,之后不再升级。应针对流水线使用的每个镜像执行 docker run --rm <image> git --version,并重建所有低于所属系列修复版本的镜像。
CI 运行器审计清单
应在每台运行器和构建主机上完成以下检查。全部完成后,每项条件都应成立:
- 每个运行器的
git --version都达到所属系列的最低修复版本,或其软件包变更日志明确包含 CVE-2026-111760。 - 每个运行器服务实际解析到已修补的二进制,且没有单元或脚本通过完整路径调用有漏洞的
/usr/bin/git。 - 带有
90arch-variant配置的 Ubuntu 主机显示 PPA 构建已经安装,而不仅是候选版本。 - Amazon Linux 2023 主机运行
git-2.50.1-1.amzn2023.0.2或更高版本。 - 没有任务对用户提供或第三方 URL 使用
--recurse-submodules、submodules: recursive或GIT_SUBMODULE_STRATEGY: recursive。 - 必须克隆不可信仓库的任务只能在未挂载密钥的非特权容器中执行。
- 构建镜像和工具镜像报告已修复的 Git 版本,Windows 机器运行 Git for Windows 2.56.1.windows.1 或更高版本。
- 在 Debian、Ubuntu 和 Red Hat 发布官方修复包之前,需要有人持续复查跟踪页面,并在官方包发布后替换 PPA 或
/usr/local构建。
发行版软件包发布后,应通过 ppa-purge 将主机切回官方包,或者手工删除 /usr/local 构建。Git 的 Makefile 没有 uninstall 目标,因此可以在源码树中先执行 make prefix=/usr/local DESTDIR=/tmp/gitstage install 暂存一次安装,再删除 /usr/local 下该安装列出的所有路径,包括 scalar 和 Perl 模块。最后再运行一次版本检查,让下一轮审计从每台机器上唯一且已知的 Git 版本开始。