近期部署在 Intel 和 AMD 云实例上的 JVM,每次对攻击者控制的字符串执行 Base64 解码时,都可能运行一段手写的 AVX-512 例程。该漏洞被称为 Java4Shell,编号 CVE-2026-114938,是这段例程中的堆越界写。Red Hat 将其评为严重级别,因为一个未经认证的请求就可能把解码操作转化为内存破坏和远程代码执行。
缺陷位于 HotSpot 编译器,因此影响当前所有仍在维护的主线:只要 x86-64 CPU 暴露 AVX-512 VBMI 指令,OpenJDK 17、21、25 和 27 都可能受影响。Java 8 和 11 不受影响,ARM64 同样不受影响。Amazon Linux 以及 Alpine 3.24、3.23 已经发布修复包;Ubuntu、Debian stable 和 Red Hat 系列当前需要先找出所有符合条件的 JVM,用一个参数关闭易受攻击路径,并持续跟踪发行版修复进度。
本文所有命令均于 2026 年 11 月在启用了全部四项相关 AVX-512 特性的 Google Cloud c3(Intel Sapphire Rapids)实例上执行,系统为 Ubuntu 24.04 和 Rocky Linux 10。Red Hat 表示已演示预认证远程代码执行,不过目前尚无公开利用代码;现在正适合完成资产清点和缓解,而不是等公开利用出现后再处理。
CVE-2026-114938 到底破坏了什么
该缺陷是 HotSpot 的 AVX-512 VBMI Base64 解码 intrinsic 中的堆越界写。这个 intrinsic 是 java.util.Base64.Decoder 背后经过优化的原生路径:当 JIT 编译器在支持相关指令的 CPU 上识别到热点解码循环时,会用一段手写向量化代码替换可移植的 Java 解码器。安全公司 Calif 在 Oracle 计划修复前报告了该漏洞,并将其命名为 Java4Shell。问题出在这段代码处理畸形 padding 的方式:计算出的输出长度发生下溢,store mask 扩大到超过目标缓冲区,最终向量写入越过缓冲区末尾。OpenJDK 公告把组件标为 hotspot/compiler,因此修改应用代码无法绕开该问题。
不同厂商的评分差异有助于理解风险。OpenJDK 和 cve.org 给出的 CVSS 为 8.1,攻击复杂度为高,因为利用同时需要受影响的 CPU 和解析攻击者提供 Base64 数据的应用。Red Hat 的初步评分为 9.8,攻击复杂度低,其安全公告 RHSB-2026-018 将影响级别定为严重。两种评分都有依据:前提条件确实较窄,但 JWT、SAML 断言、Cookie 与 API 请求体会普遍执行不可信输入的 Base64 解码,因此公网服务通常满足这些条件。对于典型的互联网 Java 应用,应参考 Red Hat 的评级。
决定暴露状态的四个 CPU 标志
只有两个条件同时成立时主机才会暴露:JVM 属于受影响主线,且运行在暴露 avx512f、avx512bw、avx512vbmi 和 bmi2 的 x86-64 CPU 上。ARM64,以及不具备 AVX-512 VBMI 的旧款或较小规格 x86 实例,不会生成易受攻击的代码,即使 JDK 版本受影响也不在范围内。Red Hat 的说明只用 VBMI 标志做初步筛查,这里仍然检查全部四个:易受攻击路径同时依赖 avx512vbmi 与 avx512bw,而所有带 VBMI 的 CPU 通常也带另外两个标志,因此四个全部出现才应视为明确的阳性结果。
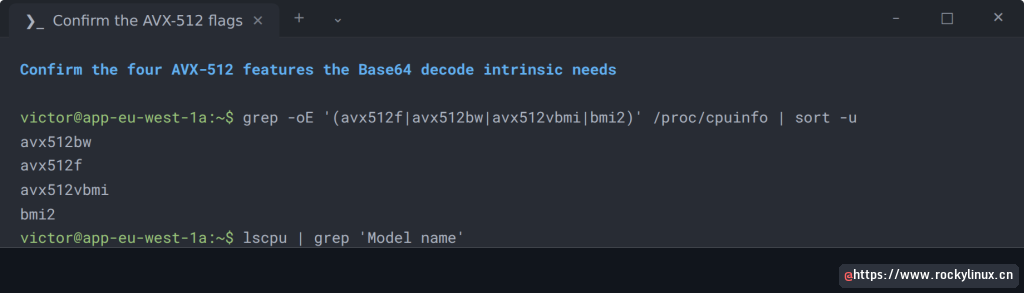
grep -oE '(avx512f|avx512bw|avx512vbmi|bmi2)' /proc/cpuinfo | sort -uSapphire Rapids 测试实例四个标志全部存在,属于该 CVE 的最坏情况:
avx512bw
avx512f
avx512vbmi
bmi2
带上 CPU 型号后,实验实例的结果如下:
少于四个标志说明该主机不能运行易受攻击路径,可以降低处置优先级。具备完整集合的 CPU 系列包括 Intel Ice Lake、Sapphire Rapids、Emerald Rapids、Granite Rapids,以及 AMD Zen 4、Zen 5 和 Zen 6。映射到云厂商时,通常是较新的计算型实例,而不是突发性能实例:
- Google Cloud:Red Hat 公告将 C3、C3D、C4、C4D、N4、N4D、M3 和 M4 列为最可能受影响的系列。较旧的 E2 和突发性能系列不在列表中,但仍应逐台执行 grep,不要直接假定。
- AWS 和 Azure:同一公告列出 AWS C6i、M6i、R6i、C7i、M7i、R7a,以及 Azure Dsv5、Dsv6、Dasv6、Dasv7 和相关 D 系列 v5 至 v7 SKU。先将实例类型与列表匹配,再通过 CPU 标志确认。
- 裸金属与本地服务器:任何较新的 Xeon Scalable 或 EPYC 服务器都可能符合条件。新旧硬件混用的集群会同时存在纳入和未纳入范围的主机,因此必须实际检查。
CPU 标志只能说明硬件能够运行这段代码,JVM 设置才决定它是否实际启用。后文的 PrintFlagsFinal 会继续确认,该测试主机默认启用了该解码 intrinsic。
清点主机上的每个 JVM,而不只是 PATH 中的那个
执行 java -version 只能看到当前 shell 的 PATH 中那个 JVM,无法反映主机上实际运行的其他三四个运行时。真实服务器可能有发行版 JDK、自带运行时的应用服务器,以及若干个固定不同版本的基础容器。先枚举运行进程,再解析每个进程对应的真实二进制,最后直接询问 JVM 自身:
ps -C java -o pid,cmd
ls -l /proc/<pid>/exe
sudo jcmd <pid> VM.version
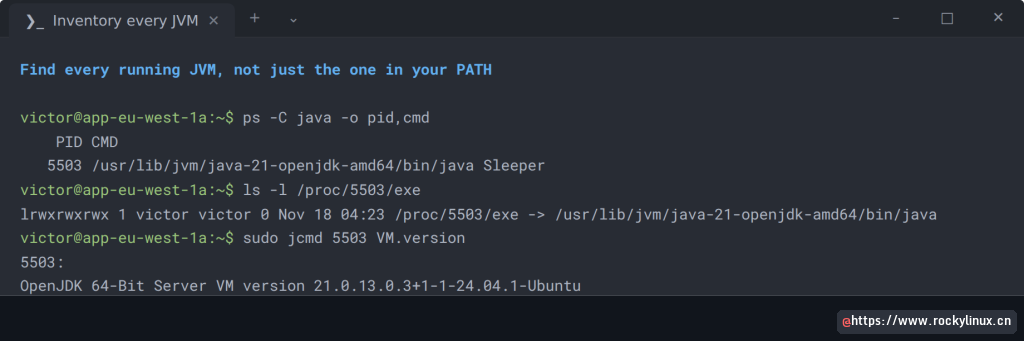
/proc/<pid>/exe 链接是最可靠的检查步骤,因为即使服务通过包装脚本或非常规路径启动,它也会指向进程正在执行的精确二进制。随后 jcmd VM.version 会直接显示活动 VM 的构建字符串:
    PID CMD
   5503 /usr/lib/jvm/java-21-openjdk-amd64/bin/java Sleeper
lrwxrwxrwx 1 victor victor 0 Nov 18 04:23 /proc/5503/exe -> /usr/lib/jvm/java-21-openjdk-amd64/bin/java
5503:
OpenJDK 64-Bit Server VM version 21.0.13.0.3+1-1-24.04.1-Ubuntu
JDK 21.0.13
下面是三个步骤针对一个应用 JVM 连续执行的结果:
把构建字符串与受影响版本范围对照,运行在具备 AVX-512 VBMI 主机上的 17、21、25 或 27 都应纳入范围。最容易遗漏的是软件包管理器不会碰到的进程,因为它们在独立安装目录中携带自己的 JRE:
- 捆绑运行时:Jira、Confluence、Jenkins、Keycloak、Elasticsearch、Logstash 和 Cassandra 都自带私有 JDK。升级操作系统包不会改变它们,必须单独发现并配置。
- 容器镜像:基础镜像固定自己的 JDK 构建。即使宿主机已完全修补,运行中的容器仍可能映射易受攻击代码,因此清点必须在镜像或容器内部执行,不能只检查节点。
- 开发与 CI 工具链:SDKMAN 安装、Gradle 和 Maven 守护进程以及构建代理常常使用比系统 JDK 更旧的版本,也运行在同一类具备相关指令的硬件上。
先写下完整清单,再开始修改。每一项都需要已修补的构建或临时缓解参数;没有发现的 JVM,就等于没有修复的 JVM。
补丁发布前的临时缓解
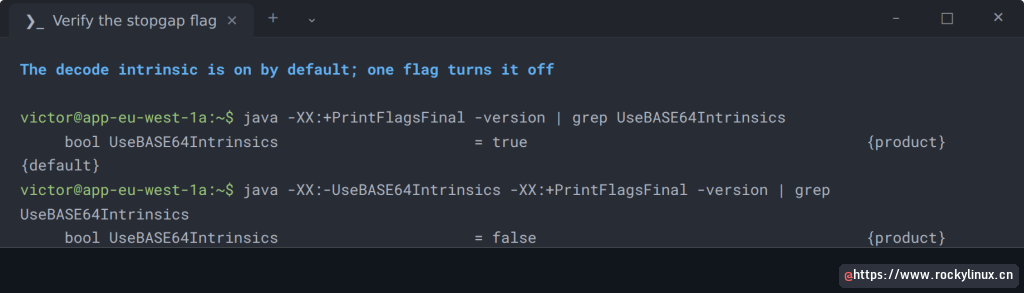
发行版重新构建软件包之前,缓解方式是禁用易受攻击的 intrinsic,让 JVM 回退到可移植的 Base64 解码器。参数为 -XX:-UseBASE64Intrinsics,它是受支持的产品参数,而不是诊断参数;每个 JVM 都需要重启后才会生效。先用 PrintFlagsFinal 确认初始状态和修改结果,它会显示参数值及其来源:
java -XX:+PrintFlagsFinal -version | grep UseBASE64Intrinsics
java -XX:-UseBASE64Intrinsics -XX:+PrintFlagsFinal -version | grep UseBASE64Intrinsics
默认运行时,intrinsic 的来源标记为 default(原文以花括号包裹)并启用;第二次运行时,来源变为 command line,值被设为关闭。第二行就是缓解已生效的证据,应保存在变更记录中:
     bool UseBASE64Intrinsics                      = true                                      {product} {default}
     bool UseBASE64Intrinsics                      = false                                     {product} {command line}
两组输出并排展示后,修改前后状态非常直观:
如果能够直接控制进程,在命令行传递参数即可;但刚清点出的大多数 JVM 由 service unit 或厂商启动器启动,不宜逐项修改。覆盖这些进程的通用方式是环境变量 JAVA_TOOL_OPTIONS,所有 HotSpot JVM 都会在启动时读取。可通过 systemd drop-in 为服务设置:
sudo systemctl edit myapp.service在 drop-in 编辑器中加入以下变量,再重载 systemd 并重启服务:
[Service]
Environment="JAVA_TOOL_OPTIONS=-XX:-UseBASE64Intrinsics"
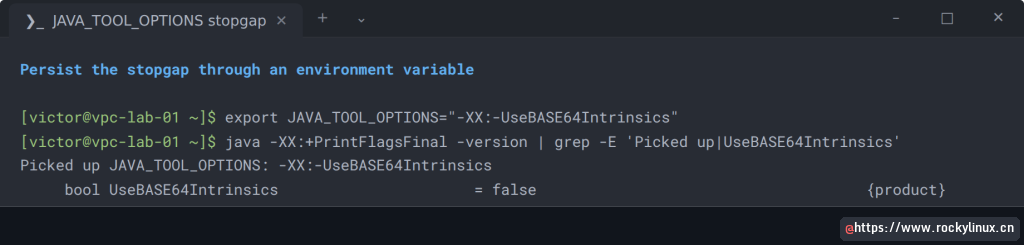
当 JVM 在此变量下启动时,会打印一行 Picked up JAVA_TOOL_OPTIONS,而 PrintFlagsFinal 会把来源标为 environment(原文以花括号包裹)。这样就能确认无法直接传参的捆绑运行时也已应用缓解:
Picked up JAVA_TOOL_OPTIONS: -XX:-UseBASE64Intrinsics
     bool UseBASE64Intrinsics                      = false                                     {product} {environment}
在 Rocky Linux 上,该环境变量可以正常把标志传入 JVM:
代价是 Base64 解码速度下降,因为 JVM 会从向量化实现退回可移植 Java 解码器。本文没有测量吞吐差异;它只会对大量解码的工作负载产生明显影响。对于任何面向公网的服务,都应先接受这项取舍,再在真正以解码为热点的服务上测量影响。
已修复构建与各发行版状态
2026 年 11 月 17 日的 OpenJDK 公告确认了该 CVE,并列出受影响主线,最后受影响构建为 27.0.1.0.3、25.0.5.0.3、21.0.13.0.3 和 17.0.21.0.3 及更早版本。公告本身没有给出修复构建号,但 OpenJDK 更新仓库已经带有 jdk-17.0.21.1、jdk-21.0.13.1、jdk-25.0.5.1 和 jdk-27.0.1.1 的 GA 标签,首批关闭该漏洞的厂商包即基于这些构建。实际运行版本由发行版提供;截至 11 月 18 日下午,只有 Amazon Linux 和 Alpine 3.24、3.23 在受支持版本中发布了修复。下表汇总各来源的状态,均于 2026 年 11 月 18 日核实:
| 发行版 / 来源 | 检测到的最新构建 | 修复状态 | 核实来源 |
|---|---|---|---|
| OpenJDK 上游 | GA 标签 jdk-17.0.21.1、jdk-21.0.13.1、jdk-25.0.5.1、jdk-27.0.1.1 | 已标记修复版本;最后受影响版本为 17.0.21.0.3、21.0.13.0.3、25.0.5.0.3、27.0.1.0.3 | openjdk.org 2026-11-17 公告;GitHub OpenJDK 更新仓库 |
| Amazon Linux 2023 | Corretto 17.0.21.1.2、21.0.13.1.2、25.0.5.1.2、27.0.1.1.4 | 已修复:ALAS2023-2026-3478 至 3481 | alas.aws.amazon.com |
| Amazon Linux 2(EOS) | java-17-amazon-corretto 17.0.21.1.2 | 已在 amzn2-core 修复:ALAS2-2026-4123 | alas.aws.amazon.com |
| Alpine 3.24 / 3.23 | openjdk17 17.0.21.1_p2-r0、openjdk21 21.0.13.1_p2-r0、openjdk25 25.0.5.1_p2-r0 | 两个分支均已修复;3.22 仍为 17.0.19 和 21.0.11,尚未提交修复 | dl-cdn.alpinelinux.org APKINDEX;security.alpinelinux.org |
| Ubuntu 24.04(noble) | openjdk-21 21.0.13.0.3、openjdk-17 17.0.21.0.3 | 截至 2026-11-18 尚未发布;无 USN,CVE 页面将 openjdk-17/21/25 标为“Needs evaluation” | apt-cache madison;ubuntu.com/security/CVE-2026-114938 |
| Debian bookworm / trixie / forky | bookworm 与 trixie 安全构建 17.0.21+9、21.0.13+9、25.0.5+8 | 截至 2026-11-18 仍受影响;仅 sid 已修复(17.0.21.1+2、21.0.13.1+2、25.0.5.1+2、27.0.1.1+4) | security-tracker.debian.org |
| Rocky Linux 10 | java-21 21.0.13.0.9、java-25 25.0.5.0.8 | 截至 2026-11-18 尚未发布;dnf updateinfo 和 Apollo API 均为空 | dnf updateinfo;apollo.build.resf.org |
| AlmaLinux 10 | java-21 / java-25 当前构建 | 截至 2026-11-18 尚未发布;errata feed 没有 114938 | errata.almalinux.org |
| RHEL 8 / 9 / 10 | Red Hat OpenJDK 17/21/25 构建 | 截至 2026-11-18 尚未发布;无 RHSA,CVE 页面将 java-17、java-21 和 java-25-openjdk 标为受影响 | RHSB-2026-018;Red Hat CVE 页面 |
执行前应理解三个限制:
- Debian 只有 unstable 已列入修复:跟踪器中的“已修复”行针对 sid。bookworm、trixie 或 forky 主机在修复构建到达前仍然暴露。
- Amazon Linux 的 CVE 过滤失效:Corretto 修复已经发布,但
dnf upgrade --cve CVE-2026-114938可能找不到结果,因为仓库元数据中的公告没有 CVE 引用。需要执行的手工升级命令应参考 Amazon Linux 专项补丁指南。 - 要看已安装构建,而不是可更新版本:版本号等于或低于最后受影响构建时仍会暴露。修复到达后,必须确认已安装软件包确实发生变化。
发行版发布修复前,所有硬件符合条件的主机都应保持该参数开启。
在 Ubuntu 和 Debian 上检查并重新验证
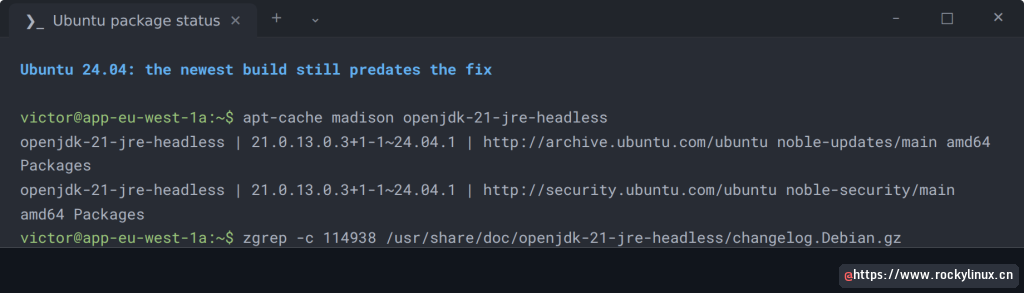
在 Ubuntu 和 Debian 上,目前应确认已安装最新可用构建、继续保持缓解参数,并关注安全跟踪器的重建版本。noble-security 中的最新构建仍是易受攻击版本,变更日志没有提到该 CVE:
apt-cache madison openjdk-21-jre-headless
zgrep -c 114938 /usr/share/doc/openjdk-21-jre-headless/changelog.Debian.gz
madison 输出只列出当前安全构建,变更日志 grep 返回 0,说明该发行版暂时没有可安装的修复包:
openjdk-21-jre-headless | 21.0.13.0.3+1-1~24.04.1 | http://archive.ubuntu.com/ubuntu noble-updates/main amd64 Packages
openjdk-21-jre-headless | 21.0.13.0.3+1-1~24.04.1 | http://security.ubuntu.com/ubuntu noble-security/main amd64 Packages
0
软件包和变更日志联合确认当前没有可升级目标:
本次没有演示升级,因为该发行版尚无修复包可装。Canonical 发布 Ubuntu Security Notice、Debian 发布对应 DSA 后,执行普通的 apt-get install --only-upgrade 升级 openjdk 包,再重新运行前面的清点,确认每个 JVM 都报告修复构建后才可移除参数。升级软件包只替换磁盘文件,不会重启长期运行的 JVM,因此必须逐个重启服务。若准备重建新主机,应确保所使用的仓库已经指向修复版本。
在 RHEL、Rocky 与 AlmaLinux 上处置
Red Hat 系列通过 dnf updateinfo 检查公告;目前该命令对本 CVE 返回空结果,这只表示尚未发布 errata,并不表示安全。应直接查询并确认已安装构建:
rpm -q java-21-openjdk java-25-openjdk
dnf updateinfo list --cve CVE-2026-114938
RPM 查询显示当前构建,updateinfo 没有任何结果,说明暂时没有可应用的修复,必须继续保留缓解参数:
java-21-openjdk-21.0.13.0.9-1.2.el10.x86_64
java-25-openjdk-25.0.5.0.8-1.0.el10.x86_64
Last metadata expiration check: 0:00:01 ago on Wed 18 Nov 2026 04:29:24 AM UTC.
已安装构建旁的空公告列表,是本次应记录的状态:
规划推广前还需了解 Rocky Linux 10 的一个细节:仓库只提供 21 和 25 主线,完全没有 java-17-openjdk 包;需要 17 运行时的主机必须从其他来源获取,并跟随该厂商的修复节奏。缓解参数不受 SELinux 影响,整个过程中可保持 enforcing,因为 -XX:-UseBASE64Intrinsics 只改变 JVM 运行时设置,不涉及策略或标签。由于目前尚无 errata,本文没有演示 dnf upgrade;修复发布后,应升级受影响的 openjdk 包并重启每个服务,使进程映射新库。
用 Calif 触发器测试当前构建
Calif 将触发器描述为一个 Base64 字符串:由字母 A 重复 64 次或 128 次,再附加一个等号。我们在具备完整 Sapphire Rapids 特性的主机上,对四个正在运行的构建分别使用默认 intrinsic 和 -XX:-UseBASE64Intrinsics 进行测试。真实结果是否定的,但这同样有参考价值:当前构建在进入易受攻击路径之前就拒绝了该输入。OpenJDK 25 使用的是实际构建 25.0.5.0.8,而非推断。
原因是 padding。64 个 A 加一个等号共 65 字节,128 个 A 加一个等号共 129 字节,两者除以 4 都余 1。解码器会先校验 4 字节分帧,无论是开启还是关闭 intrinsic,都会因为单个尾随 pad 抛出 IllegalArgumentException: Input byte array has wrong 4-byte ending unit。长度为 4 的整数倍的对照字符串可以正常解码,并确实进入向量化路径,这说明相关 intrinsic 在这些主机上已启用,只是合法长度不会触发溢出。本文没有在任何当前构建上复现越界写。
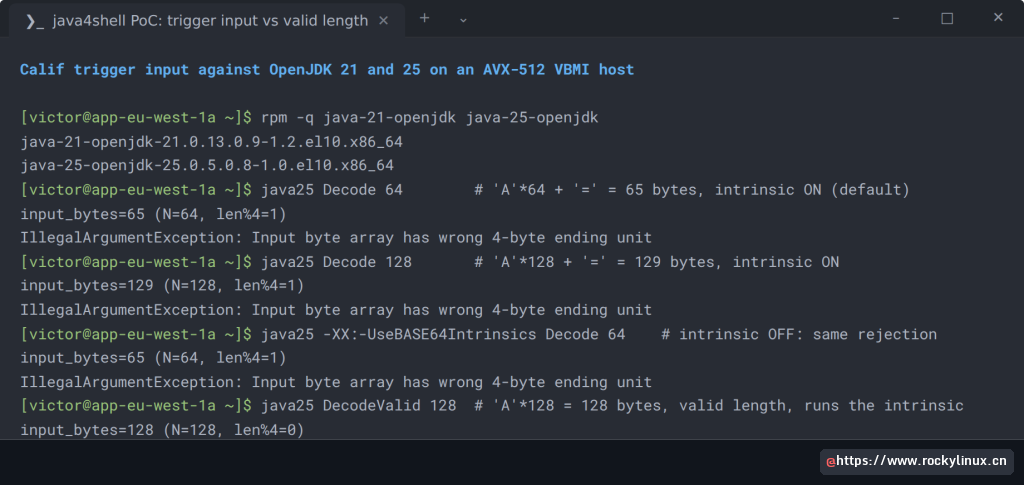
两套受测发行版上的精确构建如下:
| JDK 主线 | 精确构建 | 主机 | 65/129 字节触发器,intrinsic 开/关 | 合法长度对照 |
|---|---|---|---|---|
| OpenJDK 17 | 17.0.21.0.3 | Ubuntu 24.04 | IllegalArgumentException,无崩溃 | 正常解码 |
| OpenJDK 21 | 21.0.13.0.3 | Ubuntu 24.04 | IllegalArgumentException,无崩溃 | 正常解码 |
| OpenJDK 21 | 21.0.13.0.9 | Rocky Linux 10 | IllegalArgumentException,无崩溃 | 正常解码 |
| OpenJDK 25 | 25.0.5.0.8 | Rocky Linux 10 | IllegalArgumentException,无崩溃 | 正常解码 |
这应被理解为测试设计的警示,而不是安全证明。公开发布的触发器形态会在解码路径开始前因长度校验被拒绝;真正的缺陷是有边界的堆写入,单次畸形请求不一定会导致崩溃,因此安静无报错不能证明主机安全。应以四个 CPU 标志、受影响构建字符串和厂商公告作为行动依据;无论快速探针返回什么结果,都应执行缓解。
用错参数会带来什么问题
该缓解措施刻意保持狭窄,而常见误用可能比什么都不做更糟。在推广到整个集群前,应特别注意以下三点:
- 不要使用
DisableIntrinsic:一些早期文章建议通过-XX:DisableIntrinsic按名称关闭 Base64 intrinsic,但这需要准确的内部标识符,还要解锁诊断选项。本文没有测试该路径。应改用受支持的产品参数-XX:-UseBASE64Intrinsics;前文的PrintFlagsFinal已确认这是直接生效的一级参数。 - 不要用
UseAVX=2作为修复:Red Hat 将-XX:UseAVX=2列为仅适用于 x86 的替代方案,在 ARM 上无法启动;把 JVM 降到 AVX-512 以下还会关闭所有其他 AVX-512 intrinsic,而不只是 Base64。本文没有测量这种更广泛变更的吞吐代价。应只针对-XX:-UseBASE64Intrinsics。 - 不要只修补操作系统包:Jira、Jenkins、Keycloak 和容器镜像中的捆绑运行时会落后两次,一次取决于发行版,一次取决于厂商。等待修复期间,可通过
JAVA_TOOL_OPTIONS让这些运行时也收到参数。
最终建议很直接:只要主机显示全部四个 AVX-512 标志,就通过 JAVA_TOOL_OPTIONS 为每个 JVM 设置 -XX:-UseBASE64Intrinsics,并一直保留到发行版发布重建包。随后升级、重启,在确认已安装修复构建后移除参数。ARM64 或没有 VBMI 的旧 x86 主机可以等待正常补丁周期。这与近期 Git CVE-2026-111760 采用的“发现、缓解、验证”循环相同,只是这次缺陷位于更低一层,在 JIT 编译器而不是应用代码中。