在一台已完整更新的 Ubuntu 26.04 服务器上,nginx -v 仍会显示 1.28.3,而它目前仍受 CVE-2026-123007 影响。该漏洞是 nginx HTTP/2 流控实现中的内存破坏问题,上游已于 2026 年 11 月 18 日在 nginx 1.30.7 和 1.31.9 中修复;同一批修复还包括同一 HTTP/2 代码中的释放后使用漏洞 CVE-2026-123633。参与发现这两个漏洞的 Wiz 团队表示,前一个漏洞允许攻击者仅通过 HTTPS 静态文件服务实现远程代码执行。
目前各发行版软件包尚未包含修复,因此真正需要确认的是:监听器是否实际启用了 HTTP/2,以及在补丁到达之前如何安全关闭它。本文将依次检查版本与配置、应用 http2 off; 临时措施、切换到 nginx.org 官方构建,并说明两个“看起来正确、实际却无效”的常见陷阱。全部操作均于 2026 年 11 月 18 日在 Ubuntu 26.04 LTS 和启用 SELinux enforcing 的 Rocky Linux 10 上执行;测试过程中没有关闭 SELinux,也没有向实验主机发送攻击流量。
如何判断 nginx 是否受 CVE-2026-123007 影响
只有以下三个条件同时成立时,服务器才存在暴露风险:nginx 版本位于 1.9.5 至 1.31.8 之间且没有回移植补丁;二进制包含 HTTP/2 模块;至少一个 TLS 监听器可以协商 h2。几乎所有发行版打包的 nginx 都满足前两项,第三项则取决于配置,因此下面的 HTTP/2 实测比只看版本号更重要。
- 2026 年 11 月 18 日检查到的所有发行版 nginx 包,在开启 HTTP/2 时都受影响。
- Docker 官方镜像同样受影响;拉取
nginx:stable时镜像内是 1.30.6。 - nginx.org 提供的 1.30.7(stable)或 1.31.9(mainline)已经修复。
- 只提供 HTTP/1.1 的构建不受这两个 CVE 影响,但仍需升级以修复同一版本中的其他问题。
按照 nginx.org 公告中的影响范围,Ubuntu 22.04 的 nginx 1.18.0 位于 CVE-2026-123007 范围内,但低于 CVE-2026-123633 从 1.19.7 开始的范围。也就是说,它只受其中更严重的一个漏洞影响,临时缓解措施仍然适用。
两个 HTTP/2 漏洞的机制与严重性
CVE-2026-123007 位于 HTTP/2 流控实现中。Wiz 将其描述为整数下溢,而 F5 将其归类为堆缓冲区溢出。nginx 1.30.7 的变更日志写道:“HTTP/2 中的流控窗口溢出可能允许攻击者导致工作进程段错误,或产生其他潜在影响。”利用该漏洞不依赖后端应用:Wiz 已在 64 位系统上,对仅通过 HTTPS 提供普通静态文件的 nginx 演示了代码执行。CVE-2026-123633 的范围更窄,是释放后使用漏洞,只有在 HTTP/2 客户端连接被代理到上游、且工作进程的连接数接近 worker_connections 上限时才会触发。
各来源对严重性的评级并不一致,这种差异值得理解,而不应简单求平均:
| 来源 | CVE-2026-123007 | CVE-2026-123633 | 对代码执行能力的说明 |
|---|---|---|---|
| nginx.org 安全公告 | 重大 | 中危 | 公告页面未声称可执行代码 |
| F5(K000163926、K000163928) | CVSS 3.1 8.1;CVSS 4.0 9.2 | CVSS 3.1 8.1;CVSS 4.0 9.2 | 在 ASLR 关闭或攻击者可绕过 ASLR 时可执行代码;仅数据平面;F5 未列出缓解措施 |
| Wiz(发现团队之一) | 严重;CVSS 4.0 9.2 | 严重;CVSS 4.0 9.2 | ASLR 不能阻止攻击,因为攻击会先取得内存读取能力;已对静态文件服务验证 RCE |
本文的判断是:CVE-2026-123633 的中危标签反映的是其触发前置条件——代理加连接耗尽——并不表示满足条件后影响较轻。只要公网 HTTPS 监听器开启 HTTP/2,就应把 CVE-2026-123007 当成紧急问题,因为它只要求攻击者建立 TLS 连接。本文没有独立验证任何漏洞利用声明,也未发送攻击流量。
同一版本修复的其他 CVE
11 月 18 日的版本不只修复 HTTP/2 的两个问题。nginx 1.30.7 的变更日志列出九个 CVE,1.31.9 mainline 又加入了第十个,即只存在于 1.31.4 及以后版本的 PROXY protocol 漏洞。关闭 HTTP/2 只覆盖下表两行,因此临时关闭只能作为升级前的过渡,不能替代升级:
| CVE | 问题(nginx.org 描述) | 严重性 | 受影响版本 | 关闭 HTTP/2 是否有效 |
|---|---|---|---|---|
| CVE-2026-123007 | HTTP/2 流控中的内存破坏 | 重大 | 1.9.5 至 1.31.8 | 是 |
| CVE-2026-123633 | HTTP/2 释放后使用 | 中危 | 1.19.7 至 1.31.8 | 是 |
| CVE-2026-123634 | resolver 释放后使用 | 中危 | 0.6.18 至 1.31.8 | 否(resolver 路径) |
| CVE-2026-121810 | HTTP/3 释放后使用 | 中危 | 1.25.0 至 1.31.8 | 否(基于 QUIC 的 HTTP/3) |
| CVE-2026-118899 | 通过 TLS 1.3 读取请求体时无限循环 | 重大 | 1.13.0 至 1.31.8 | 公告未将其与 HTTP/2 绑定 |
| CVE-2026-113425 | 邮件代理释放后使用 | 重大 | 0.5.33 至 1.31.8 | 否(mail 模块) |
| CVE-2026-125283 | alias 与 try_files 溢出 | 低危 | 0.9.6 至 1.31.8 | 否 |
| CVE-2026-120967 | stream 中客户端证书校验的 SNI 绕过 | 中危 | 1.25.5 至 1.31.8 | 否(stream 模块) |
| CVE-2026-123640 | stream ssl_preread 校验缺陷 | 低危 | 1.15.2 至 1.31.8 | 否(stream 模块) |
| CVE-2026-120993 | PROXY protocol v2 空指针解引用 | 低危 | 1.31.4 至 1.31.8(仅 mainline) | 否;仅 1.31.9 修复 |
正是表中多个标记为“否”的行,让只关闭 HTTP/2 的主机仍面临风险。Xint 的 nginx2root 分析将五个 nginx 漏洞与一个 Linux 内核 SCTP 漏洞串联,从而取得 root 并逃逸 Docker 容器;其中 resolver、HTTP/3 和邮件代理漏洞都不会因关闭 HTTP/2 而消失。如果配置符合以下任一条件,升级就是唯一修复方式:
- 设置了
resolver,proxy_pass的目标来自请求,且会运行子请求。Xint 在关闭mirror和mirror_request_body的条件下进行了测试。 listen行包含quic参数。- 配置中存在
mail块。 stream块使用ssl_preread或客户端证书检查。
9 月中旬以来,这是 nginx 的第三个安全版本,也是自 10 月修复 CVE-2026-93479 和 CVE-2026-15176 后五周内的第二次发布,因此建立基于官方仓库的升级通道非常值得。
发行版回移植会隐藏真实修复状态
Ubuntu、Debian 和 Red Hat 通常把安全修复回移植到发行时采用的上游版本,所以 nginx -v 显示的版本不会变化。软件包的修订号会变化,包内变更日志则列出已修复的 CVE。检查 CVE 编号,是在所有发行版上都可靠的判断方式。先确认基础版本:
nginx -v随后在 Debian 或 Ubuntu 的变更日志中搜索本次两个 CVE。计数为 0 表示已安装的软件包尚未包含修复:
apt changelog nginx 2>/dev/null | grep -cE "CVE-2026-(123007|123633)"在 Ubuntu 26.04 测试机上,软件包为当前安全构建 1.28.3-2ubuntu1.12,其变更日志包含 10 月修复的 CVE-2026-15176 和 CVE-2026-93479,证明搜索确实有效,但其中没有本次两个 HTTP/2 CVE:
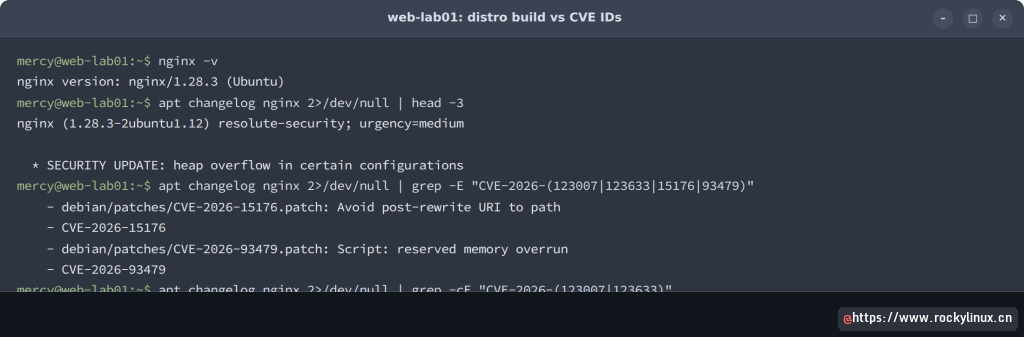
阳性对照很重要。空结果也可能意味着拼写错误或变更日志下载失败;同一输出里能看到 10 月的 CVE,才说明变更日志真实且足够新。在 Rocky Linux、RHEL 和 Amazon Linux 上,则读取 RPM 变更日志:
rpm -q --changelog nginx | grep -E "CVE-2026-(123007|123633|15176)"Rocky Linux 10 测试机使用 nginx-1.26.3-16.el10_3.1,其最新记录日期为 2026 年 10 月 30 日,修复了 CVE-2026-15176 和 CVE-2026-97205,但没有任何本次发布的修复:
$request_filename (CVE-2026-15176)Alpine 是无法使用 Debian 式变更日志的例外。apk 包不包含这种变更日志,应把软件包修订号与 Alpine 安全跟踪器比较。apk list -I nginx 在 Alpine 3.23 上显示 nginx-1.28.3-r7。发行版修复到达后,变更日志中的 CVE 计数会变为非零,这时再升级软件包并重启。
检查实际监听的 HTTP/2
二进制存在漏洞并不等于可利用;只有客户端真的能与它协商 HTTP/2 时才成立。因此要检查三层:构建、nginx 实际加载的配置,以及 TLS 客户端最终协商的协议。每一层都能捕获不同错误。首先确认 HTTP/2 模块已编译进二进制,测试过的发行版包和 nginx.org 包都包含该模块:
nginx -V 2>&1 | grep -o -- "--with-http_v2_module"随后用 nginx -T 导出完整实际配置,去掉注释,再查找两种 HTTP/2 写法。去掉注释并非形式问题:Rocky Linux 10 默认 nginx.conf 带有被注释掉的 TLS server 块,直接 grep 会得到 3 个 http2 结果,而去掉注释后只有 2 行真正生效。
sudo nginx -T 2>&1 | sed "s/#.*//" | grep -nE "listen[[:space:]].*http2|^[[:space:]]*http2[[:space:]]+on[[:space:]]*;"最后询问服务器实际协商的协议。可以在主机自身执行,也可从能够访问同一监听器的机器执行;如果 nginx 绑定特定 IP,应将 127.0.0.1 替换为客户端实际使用的地址:
curl -skI --http2 https://127.0.0.1/ | head -3
openssl s_client -connect 127.0.0.1:443 -alpn h2 </dev/null 2>&1 | grep -E "ALPN protocol:|No ALPN negotiated"
应用临时措施前,Ubuntu 虚拟机上的三层证据完全吻合:模块存在,导出配置第 289 行为 http2 on;,curl 返回 HTTP/2 200,OpenSSL 显示 ALPN protocol: h2:
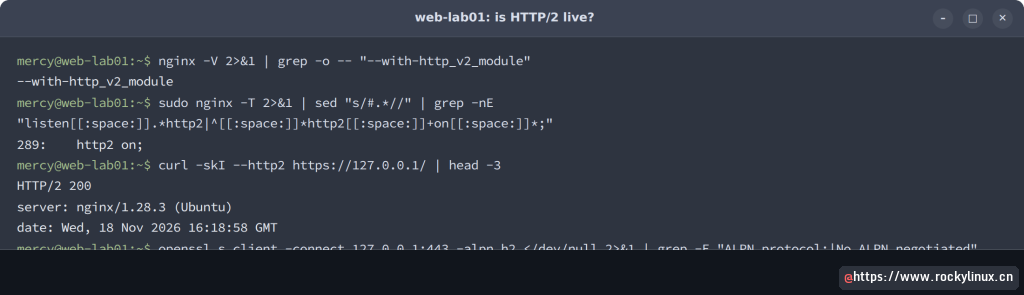
应以 ALPN 结果为准,而不是只信 grep。grep 告诉你应该修改哪里,OpenSSL 探测看到的则是攻击者客户端会看到的结果,也是证明临时措施生效的依据。上述两个探测都未发送 SNI,因此只会命中该端口的默认 server。实验虚拟机各自只有一个虚拟主机,但自 1.25.1 起 HTTP/2 按 server 配置,一台主机若有多个域名,就需要对每个 server_name 分别探测:在 OpenSSL 命令中添加 -servername shop.example.com,并为 curl 使用 --resolve shop.example.com:443:127.0.0.1 https://shop.example.com/。如果 nginx 前方有 CDN 或负载均衡器终止 TLS,也要直接探测 nginx 自己的监听器,因为边缘节点与源站之间可能一端使用 HTTP/2、另一端使用 HTTP/1.1,也可能相反。
1.25.1 及以后版本的 http2 off 临时措施
从 1.25.1 开始,http2 是按 server 生效的指令,因此在每个启用了 HTTP/2 的 server 块中改一个值即可。这适用于 Ubuntu 26.04(1.28.3)、Debian 13 和 Rocky Linux 10(均为 1.26.3)以及 Alpine 3.23(1.28.3)。打开 grep 指出的 server 块:
sudo vim /etc/nginx/sites-available/site.conf下面是 Ubuntu 测试机应用临时措施后的完整虚拟主机,唯一变化是把 on 改为 off:
server {
    listen 443 ssl;
    listen [::]:443 ssl;
    http2 off;
    server_name web-lab01.example.com;

    ssl_certificate     /etc/ssl/certs/ssl-cert-snakeoil.pem;
    ssl_certificate_key /etc/ssl/private/ssl-cert-snakeoil.key;

    root /var/www/html;
    index index.html index.nginx-debian.html;

    location / {
        try_files $uri $uri/ =404;
    }
}
重载前先检查配置,并记录重载前后的工作进程 PID,以证明旧进程已经退出。重载会保留 master 进程和监听套接字,因此过程中不会拒绝新连接:
ps -o pid,ppid,lstart,cmd -C nginx
sudo nginx -t && sudo systemctl reload nginx
ps -o pid,ppid,lstart,cmd -C nginx
在测试中,重载前的 2683 和 2684 两个工作进程已退出,并于 16:19:18 启动两个新进程。curl 退回 HTTP/1.1,OpenSSL 报告 No ALPN negotiated,这就是期望结果:
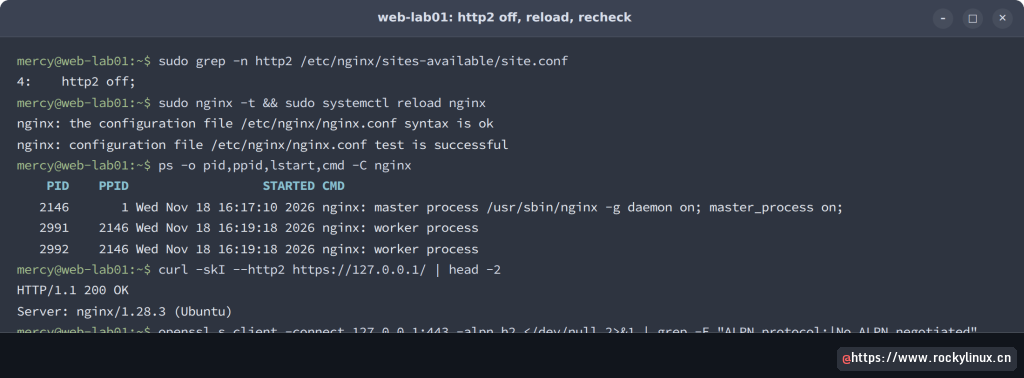
代价真实存在,但对多数站点很小:浏览器会改用多条并行 HTTP/1.1 连接;依赖 HTTP/2 的 gRPC 在该监听器上将完全不可用。如果通过 nginx 提供 gRPC,就只剩升级这一条路。对 grep 列出的每个 server 块重复修改,再重新执行 grep 和 ALPN 探测,直到两者都为空。
重载后仍保留 HTTP/2 的旧工作进程
重载不会立即杀死旧工作进程,而是要求它们处理完已有连接后退出。任何保持连接的客户端都会让旧工作进程继续运行,并继续使用它启动时的旧配置;因此刚完成临时措施并重载后,该进程可能仍在提供 HTTP/2。测试中通过第二次重载复现了这种排空过程:用一个后台命令保持空闲 TLS 连接,(sleep 75 | openssl s_client -connect 127.0.0.1:443 -quiet >/dev/null 2>&1 &),旧工作进程因此继续存活:
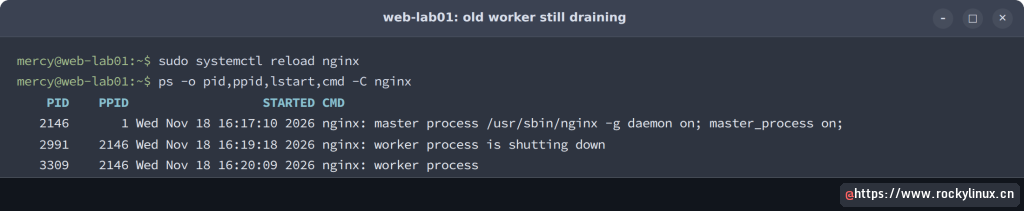
PID 2991 在两个新工作进程旁标记为 worker process is shutting down,直到客户端关闭连接才退出。已经建立连接的攻击者不会因你的重载而被切断,因此每次重载后都应检查正在排空的工作进程:
ps -o pid,lstart,cmd -C nginx | grep "shutting down"如果该进程迟迟不退出,可在维护窗口重启 nginx,但要接受它会断开全部连接。另一种方式是限制排空时间:在 nginx.conf 的主上下文中设置从 1.11.11 起提供的 worker_shutdown_timeout。该指令没有默认值,例如 worker_shutdown_timeout 30s; 会让下一次重载在 30 秒后关闭滞留进程。
旧版本与 listen ... http2 参数
1.25.1 之前,HTTP/2 通过 listen 行上的参数启用,且不存在 http2 指令。Ubuntu 24.04(1.24.0)、Ubuntu 22.04(1.18.0)和 Debian 12(1.22.1)都属于这一组,只能使用旧写法。新版本仍接受旧写法,但会输出弃用警告,这也引出了第二个陷阱。
在 Rocky Linux 10 上,我们先用旧的 listen ... http2 参数编写虚拟主机,然后又按公告开头看到的方式添加了 http2 off;。nginx -t 通过,重载也成功,但监听器仍然协商 h2:
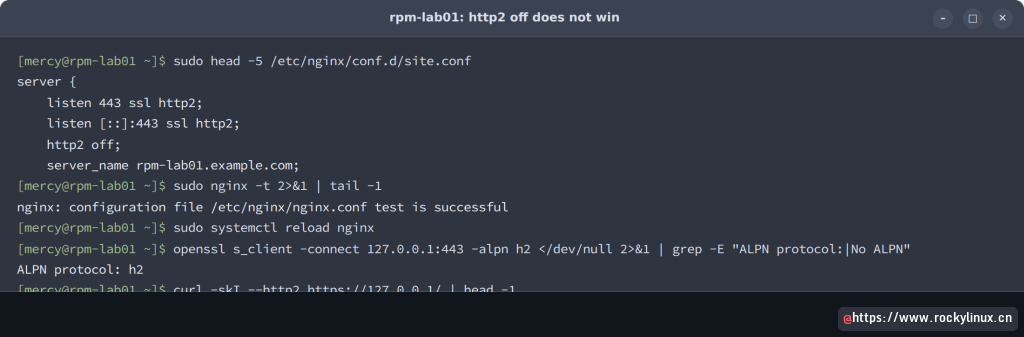
因此,http2 off; 不会覆盖 listen 参数。完整 nginx -t 输出只会对每个 listen ... http2 行给出弃用警告,不会提示 http2 off; 被忽略。必须从 grep 找到的每个 listen 行中删除 http2,先修改虚拟主机:
sudo vim /etc/nginx/conf.d/site.conf把两个 listen 行都改为以 ssl; 结尾,如下面 Rocky 测试机修改后的开头。若版本低于 1.25.1,不要保留 http2 off;,因为旧版 nginx 不认识该指令:
server {
    listen 443 ssl;
    listen [::]:443 ssl;
    http2 off;
    server_name rpm-lab01.example.com;
检查并重载后再次探测:
sudo nginx -t && sudo systemctl reload nginx
openssl s_client -connect 127.0.0.1:443 -alpn h2 </dev/null 2>&1 | grep -E "ALPN protocol:|No ALPN"
删除参数后,grep 返回退出码 1,握手退回:
No ALPN negotiated建议在任何版本上都形成这个习惯:从 listen 行移除 http2,仅在构建支持的版本上使用独立 http2 指令。最终是否完成要以 ALPN 实测为准,而不是只看配置。
在 Ubuntu 26.04 使用 nginx.org 仓库安装 1.30.7
发布当天,nginx.org 的 Ubuntu 26.04(resolute)仓库已经提供 1.30.7,因此无需等待发行版更新。切换仓库会用 nginx.org 的打包替换 Ubuntu 原生包,也会带来测试中实际遇到的副作用,后文会说明。先安装前置工具和签名密钥:
sudo apt install curl gnupg2 ca-certificates lsb-release ubuntu-keyring
curl -s https://nginx.org/keys/nginx_signing.key | gpg --dearmor | sudo tee /usr/share/keyrings/nginx-archive-keyring.gpg >/dev/null
信任密钥文件前先验证内容。全新用户账户可能因没有 ~/.gnupg 而报 gpg: Fatal: /home/mercy/.gnupg: directory does not exist!,只显示截断结果,因此先创建目录:
mkdir -m 700 -p ~/.gnupg
gpg --dry-run --quiet --no-keyring --import --import-options import-show /usr/share/keyrings/nginx-archive-keyring.gpg
文件包含三个密钥,nginx.org 安装页面要求匹配的指纹是 573BFD6B3D8FBC641079A6ABABF5BD827BD9BF62:
pub   rsa4096 2024-05-29 [SC]
      8540A6F18833A80E9C1653A42FD21310B49F6B46
uid                      nginx signing key <signing-key-2@nginx.com>

pub   rsa2048 2011-08-19 [SC] [expires: 2027-05-24]
      573BFD6B3D8FBC641079A6ABABF5BD827BD9BF62
uid                      nginx signing key <signing-key@nginx.com>

pub   rsa4096 2024-05-29 [SC]
      9E9BE90EACBCDE69FE9B204CBCDCD8A38D88A2B3
uid                      nginx signing key <signing-key-3@nginx.com>
添加 stable 仓库,并将其优先级固定在 Ubuntu 归档之上,否则 apt 仍会偏好发行版构建:
echo "deb [signed-by=/usr/share/keyrings/nginx-archive-keyring.gpg] https://nginx.org/packages/ubuntu $(lsb_release -cs) nginx" | sudo tee /etc/apt/sources.list.d/nginx.list
echo -e "Package: *\nPin: origin nginx.org\nPin: release o=nginx\nPin-Priority: 900\n" | sudo tee /etc/apt/preferences.d/99nginx
sudo apt update
apt-cache policy nginx
此时候选版本应为优先级 900 的 nginx.org 构建,Ubuntu 的 1.28.3 位于优先级 500:
nginx:
  Installed: 1.28.3-2ubuntu1.12
  Candidate: 1.30.7-1~resolute
  Version table:
     1.30.7-1~resolute 900
        900 https://nginx.org/packages/ubuntu resolute/nginx amd64 Packages
...
 *** 1.28.3-2ubuntu1.12 500
        500 http://security.ubuntu.com/ubuntu resolute-security/main amd64v3 Packages
        100 /var/lib/dpkg/status
安装前备份配置树,后面会用到:
sudo cp -a /etc/nginx /root/nginx-before-1.30.7
sudo apt install nginx
apt 会移除 nginx-common,然后用 nginx.org 包覆盖 Ubuntu 包。仔细阅读输出,最后几行会替换主配置:
Removing nginx-common (1.28.3-2ubuntu1.12) ...
Unpacking nginx (1.30.7-1~resolute) over (1.28.3-2ubuntu1.12) ...
Setting up nginx (1.30.7-1~resolute) ...
Installing new version of config file /etc/default/nginx ...
Installing new version of config file /etc/init.d/nginx ...
Installing new version of config file /etc/logrotate.d/nginx ...
Installing new version of config file /etc/nginx/fastcgi_params ...
Installing new version of config file /etc/nginx/mime.types ...
Installing new version of config file /etc/nginx/nginx.conf ...
即使安装时使用 --force-confold,该文件仍会被替换,因为它属于刚被 apt 移除的 nginx-common。因此不能把常见的“保留我的配置”选项当成此处的保护措施。
仓库切换后网站消失
新的 nginx.conf 只包含 /etc/nginx/conf.d/*.conf,不再包含 Ubuntu 的 sites-enabled,而且服务会处于停止状态。HTTPS 站点可能完全无响应:
○ nginx.service - nginx - high performance web server
     Loaded: loaded (/usr/lib/systemd/system/nginx.service; enabled; preset: enabled)
     Active: inactive (dead) since Wed 2026-11-18 16:22:49 UTC; 24s ago
/etc/nginx/sites-available 和 /etc/nginx/sites-enabled 文件本身不会丢失,只是缺少引用。在 http 块中补回包含路径:
sudo vim /etc/nginx/nginx.confhttp 块末尾应如下所示,其中第二行 include 是新增的:
    #gzip  on;

    include /etc/nginx/conf.d/*.conf;
    include /etc/nginx/sites-enabled/*;
}
将其余配置与 /root/nginx-before-1.30.7/nginx.conf 对比,迁移你调整过的 worker_connections、日志格式或 client_max_body_size 等设置。nginx.org 配置还将工作进程用户设为 nginx,而不是 www-data,这会影响 PHP-FPM 套接字和上传目录权限。随后检查并启动服务:
sudo nginx -t
sudo systemctl restart nginx
curl -skI https://127.0.0.1/ | head -2
站点恢复响应,并且来自新二进制:
HTTP/1.1 200 OK
Server: nginx/1.30.7
此处必须使用 restart,不能用 reload。重载只重新读取配置,仍保留旧 master 进程;只有新的 master 才会执行修补后的二进制。ps -o pid,lstart,cmd -C nginx 显示的 master 启动时间必须晚于软件包安装时间。
Rocky Linux 10 安装 1.30.7 与 RPM 文件冲突
在 Rocky Linux 10(以及 RHEL 10、AlmaLinux 10)上,nginx.org 仓库提供 nginx-2:1.30.7-1.el10.ngx,与 AppStream 构建具有相同 epoch,因此 dnf 会将其视为普通升级。创建仓库文件:
sudo vim /etc/yum.repos.d/nginx.repo以下是 nginx.org 发布的仓库定义,与测试中安装时使用的内容一致:
[nginx-stable]
name=nginx stable repo
baseurl=https://nginx.org/packages/centos/$releasever/$basearch/
gpgcheck=1
enabled=1
gpgkey=https://nginx.org/keys/nginx_signing.key
module_hotfixes=true

[nginx-mainline]
name=nginx mainline repo
baseurl=https://nginx.org/packages/mainline/centos/$releasever/$basearch/
gpgcheck=1
enabled=0
gpgkey=https://nginx.org/keys/nginx_signing.key
module_hotfixes=true
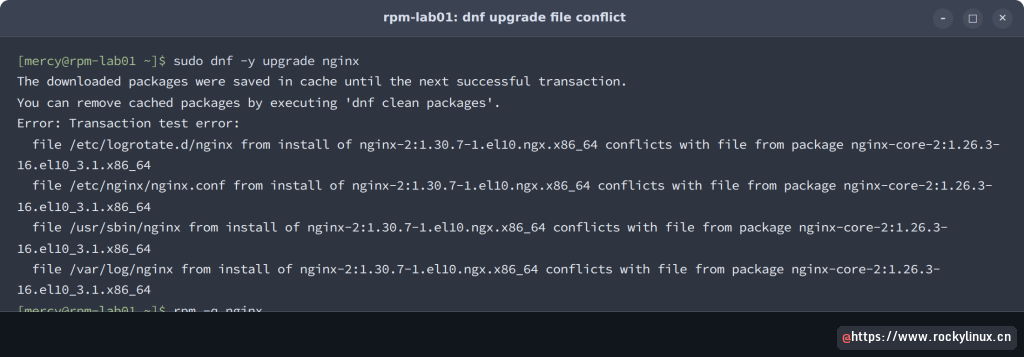
直接执行 sudo dnf upgrade nginx 会在事务测试阶段失败。AppStream 把 nginx 拆成三个包,而 nginx.org 包同时提供二进制和配置,导致其文件与 nginx-core 冲突:
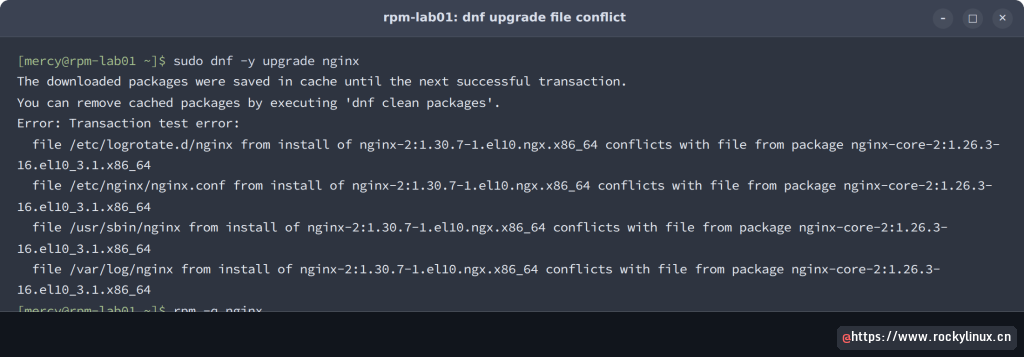
失败的事务不会改动系统,rpm -q nginx 仍显示 AppStream 版本。可行做法是先备份配置,移除 AppStream 包,再安装 nginx.org 包。conf.d 下的自有文件不归任何软件包所有,因此会保留:
sudo cp -a /etc/nginx /root/nginx-before-1.30.7
sudo dnf remove nginx nginx-core
sudo dnf install nginx-1.30.7 #https://nginx.org/en/CHANGES-1.30
确认前先阅读将要移除的包列表。测试机上它还会移除 nginx-filesystem;真实主机上,依赖 nginx 的 nginx-mod-* 也可能一并移除,应记录这些包并查找 nginx.org 对应模块。首次从该仓库安装时,dnf 会要求导入签名密钥。仅在指纹显示 573B FD6B 3D8F BC64 1079 A6AB ABF5 BD82 7BD9 BF62 时接受。dnf 将从 nginx-stable 获取软件包,测试虚拟主机仍保留在 conf.d:
 nginx       x86_64       2:1.30.7-1.el10.ngx          nginx-stable       1.1 M
---
nginx-1.30.7-1.el10.ngx.x86_64
nginx version: nginx/1.30.7
default.conf
site.conf
移除 AppStream 包会同时取消 systemd 开机启用状态,因此需要重新启用并启动服务:
sudo nginx -t
sudo systemctl enable --now nginx
测试中首次启动失败,第二次成功。该错误在文末排障部分说明,完整重复整个替换流程后未再次出现。SELinux 始终处于 enforcing;新二进制被标记为 httpd_exec_t,PID 文件为 httpd_var_run_t,无需修改策略。
在已修补构建上重新启用 HTTP/2
1.30.7 运行后,撤销临时措施,让客户端重新使用 HTTP/2。两台测试机都在 server 块中设置 http2 on;,并保持 listen 行不含 http2,随后重载并探测。Ubuntu 上还确认 nginx.org 变更日志列出了两个 CVE:
zgrep -E "CVE-2026-12(3007|3633)" /usr/share/doc/nginx/changelog.gz两项均存在,服务器报告 1.30.7,握手重新协商 h2:
Rocky 上 nginx.org RPM 的变更日志只写“1.30.7-1”,因此应以 nginx -v 版本号为准。与发行版回移植不同,nginx.org 构建本身就是上游发布版本。Rocky 探测也返回 HTTP/2 200 和 server: nginx/1.30.7,同时 SELinux 仍报告 Enforcing。
截至 2026 年 11 月 18 日各发行版修复状态
标有“实验”的行由我们在 11 月 18 日实际安装并检查,其他单元格来自厂商页面。若厂商当天尚未发布公告,则标为待定。Ubuntu、Debian、Red Hat 和 Amazon 针对 CVE-2026-123007 的 CVE 页面当天均返回 404。
| 平台 | 检测到的 nginx 包 | CVE-2026-123007 修复 | 来源 |
|---|---|---|---|
| nginx.org stable / mainline | 1.30.7 / 1.31.9 | 已修复 | nginx.org 公告;Ubuntu 26.04 和 Rocky 10 实验 |
| Ubuntu 26.04 LTS | 1.28.3-2ubuntu1.12 | 截至 2026-11-18 待定 | 实验 |
| Ubuntu 24.04 LTS | 1.24.0-2ubuntu7.19 | 截至 2026-11-18 待定 | 实验(容器) |
| Ubuntu 22.04 LTS | 1.18.0-6ubuntu14.22 | 截至 2026-11-18 待定(123633 范围从更高版本开始) | 实验(容器) |
| Debian 13 trixie | 1.26.3-3+deb13u10 | 截至 2026-11-18 待定 | 实验(容器) |
| Debian 12 bookworm | 1.22.1-9+deb12u10 | 截至 2026-11-18 待定 | 实验(容器) |
| Rocky Linux 10 / RHEL 10 | nginx-1.26.3-16.el10_3.1 | 截至 2026-11-18 待定 | 实验 |
| Amazon Linux 2023 | nginx-1.30.6-1.amzn2023.0.1 | 截至 2026-11-18 待定 | 实验(容器) |
| Alpine 3.23 | nginx-1.28.3-r7 | 截至 2026-11-18 待定 | 实验(容器) |
| Docker nginx:stable / nginx:mainline | 1.30.6 / 1.31.8 | 截至 2026-11-18 待定 | 实验(11 月 18 日拉取) |
| NGINX Plus | R37 | 37.0.8.1 和 37.3.0.1(123633 在 37.0.7.1 和 37.2.0.1 修复);R33 至 R36 无修复 | F5 CVE 记录、Wiz |
这些发行版状态预计数天内变化。更新后,普通软件包升级加重启即可修复,无需切换仓库,之前说明的变更日志 grep 可用于确认。Ubuntu 26.04 的常规安装指南使用发行版包,因此依据该指南构建的主机需要临时措施,直到 Ubuntu 发布更新。
容器、镜像与 ingress-nginx
容器会继承基础镜像构建当天的 nginx 版本。测试拉取的官方 nginx:stable 为 1.30.6,因此镜像重新发布前,单纯重建不会带来修复。可用以下三项检查容器群:
- 对每个运行容器执行
docker exec <container> nginx -v;任何低于 1.30.7 的版本都应加入重建清单。 - 挂载配置也要应用相同的
http2 off;,随后在容器内重载。 - 对容器发布端口,按每个
server_name执行 OpenSSL ALPN 探测,并确认输出No ALPN negotiated。 - Docker 官方重新发布镜像后,在 Dockerfile 中固定 1.30.7 标签,避免后续构建回落到 1.30.6。
使用社区 ingress-nginx 控制器的 Kubernetes 用户处境更困难。Kubernetes 项目已宣布维护于 2026 年 3 月结束,因此不会有包含该修复的新版本;其 README 支持表显示 v1.15 版本使用 nginx 1.27.1。use-http2 ConfigMap 选项默认值为 "true",将其设为 "false" 可临时缓解,真正修复则是迁移到其他控制器。F5 的 NGINX Ingress Controller 与 NGINX Gateway Fabric 属于不同产品,应查阅 F5 公告确认各自修复版本。
实验环境中遇到的错误
以下问题均在上面的测试中出现,并给出原因与有效处理方式。
“gpg: Fatal: /home/mercy/.gnupg: directory does not exist!”
密钥验证命令虽然使用 --no-keyring,仍需要用户主目录,而全新账户没有该目录。程序只输出第一个密钥标题后便失败。执行 mkdir -m 700 -p ~/.gnupg 后重新运行,即可显示三个 nginx 签名密钥。
“file /usr/sbin/nginx from install of nginx-2:1.30.7-1.el10.ngx.x86_64 conflicts with file from package nginx-core-2:1.26.3-16.el10_3.1.x86_64”
这是前文所述的 AppStream 拆包问题。不要用 rpm --replacefiles 强制覆盖,否则会让两个包同时声明相同文件。应使用 dnf 移除 nginx 和 nginx-core,再安装 nginx.org 包。
“nginx: [emerg] open() “/run/nginx.pid” failed (13: Permission denied)”
该错误出现在 Rocky Linux 10 替换 RPM 后第一次执行 systemctl enable --now nginx 时,systemd 随后报告 Failed with result 'protocol'。日志中没有 AVC 拒绝;第二次执行 sudo systemctl start nginx 成功,禁用 dontaudit 规则后完整重复替换也能正常启动。由于未能确定根因,遇到时应查看 journalctl -u nginx、检查 ls -lZ /run/nginx.pid 后再次启动。不要为此把 SELinux 设为 permissive。
“the “listen … http2” directive is deprecated, use the “http2″ directive instead”
Rocky 的 1.26.3 会对每个 listen ... http2 行输出该警告。警告本身无害,但它精确指出了 http2 off; 不会生效的那些行。应把每条警告都视为必须修正的配置,全部处理完才能认为临时措施完成。
重新启用 HTTP/2 前的暴露检查清单
应按主机逐项执行,因为即使由同一镜像构建,配置也可能逐渐不同:
- CVE-2026-123007 的变更日志 grep 有结果,或
nginx -v显示来自 nginx.org 的 1.30.7、1.31.9 或更高版本。 ps中 nginx master 的启动时间晚于软件包安装时间。- 在升级前,
nginx -T的 grep 找不到http2 on,也找不到listen ... http2。 - 临时措施期间,对每个 TLS
server_name使用-servername执行 OpenSSL 探测,结果为No ALPN negotiated。 - 最后一次重载后,不存在仍处于
shutting down的工作进程。 - Ubuntu 切换仓库后,
nginx.conf包含sites-enabled,且服务处于 active 状态。 - 使用
resolver、listen ... quic、mail块或带ssl_preread的stream块的主机,必须完成升级,而不能只做缓解。
第 3、4 项最容易被跳过,却是证明临时措施真正生效的唯一依据。如果 nginx 后方还运行 PHP,也应遵循同样的“检查、缓解、验证”顺序;对于 nginx2root 风格的链路,内核侧修补还需单独验证。上游影响范围和修复版本应以 nginx 官方安全公告为准。